Managed Security Provider
Managed Zero Trust Service– das Betriebsmodell für eine Zero Trust Sicherheitsarchitektur
Ein Zero Trust Modell validiert kontinuierlich jede Identität und jedes Gerät bevor Zugriff auf Daten oder Anwendungen gewährt wird. Mit Managed ZeroTrust Service bietet Swisscom Broadcast eine Sicherheitslösung, die in Unternehmen eine Zero-Trust-Architektur aufbaut, konfiguriert und überwacht.
Swisscom Broadcast verifiziert mit dem Zero Trust Betriebsmodell jeden Zugriff nutzer-, geräte- und kontextbasiert. Das schliesst vertikale und laterale Angriffswege nach dem Prinzip "Never trust, always verify." Die Lösung erhöht Ihre Sicherheitsmaturität und schützt Ihre digitalen Infrastrukturen und KI-Anwendungen vor Cyberangriffen, unabhängig von Standort, Netzwerk, Applikation oder Zugriffsprofil. 360 Grad. Agnostisch. Skalierbar.
KI-gestützte Angriffe durchbrechen traditionelle Netzwerkgrenzen in Rekordzeit und machen den klassischen Perimeter-Schutz hinfällig. Das bestätigt die Zero-Trust-Prämisse: Kein Akteur im Netzwerk verdient pauschales Vertrauen. Fragmentierte Sicherheitswerkzeuge existieren unverbunden nebeneinander und verhindern zentrale Sichtbarkeit. Ohne diese Sichtbarkeit setzt keine Organisation konsistente, kontextbasierte Zugriffsentscheidungen über die gesamte Infrastruktur durch.
Finanzdienstleister
DORA ist seit 2025 Pflicht, 2026 greift die Aufsicht durch. Doch die Erkennung eines Angriffs dauert im Finanzsektor im Schnitt 223 Tage – ein Zeitfenster, das kein Perimeter mehr schützt.
Versicherungsdienstleister
Kundenvertrauen entsteht digital – und bricht mit einem Identitätsdiebstahl. In vernetzten Partnerökosystemen ist jede ungeprüfte Anmeldung ein Risiko für Marke und Bestand.
Gesundheitswesen und Medtech
96 % der Angriffe stehlen Daten, bevor sie verschlüsselt werden. Im Spital bedroht Ransomware nicht nur Akten, sondern Behandlungen – laterale Ausbreitung wird zur Frage der Patientensicherheit.
Energie und kritische Infrastruktur
Seit April 2025 gilt die 24-Stunden-Meldepflicht für kritische Infrastruktur. Doch Meldung ist keine Abwehr. Versorgungssicherheit entsteht durch Segmentierung, bevor sich ein Angriff ausbreitet.
Industrie/
Manufacturing
In globalen Lieferketten ist Fremdzugriff die grösste ungeprüfte Angriffsfläche. Neue OT-Bedrohungsgruppen und Ransomware legen Produktionslinien still. Wo IT und OT verschmelzen, wird jeder ungeprüfte Zugriff zum Stillstandsrisiko.
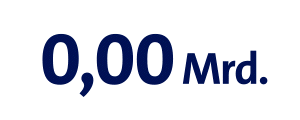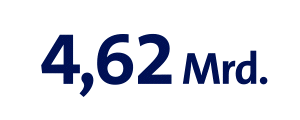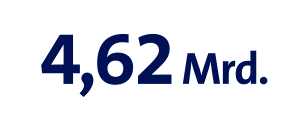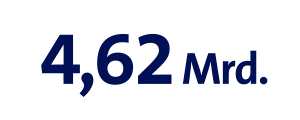
Cybersecurity in Zahlen
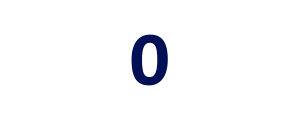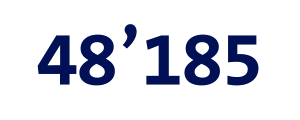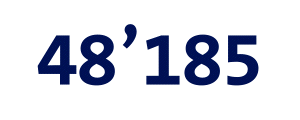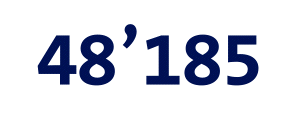
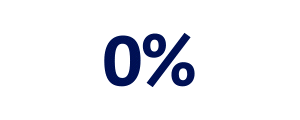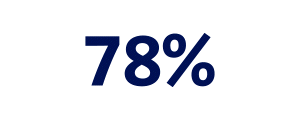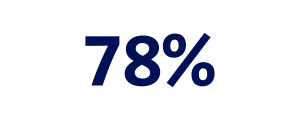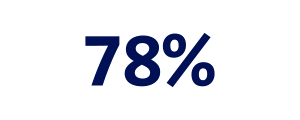
Welche Zero-Trust-Lösungen bietet Swisscom Broadcast?
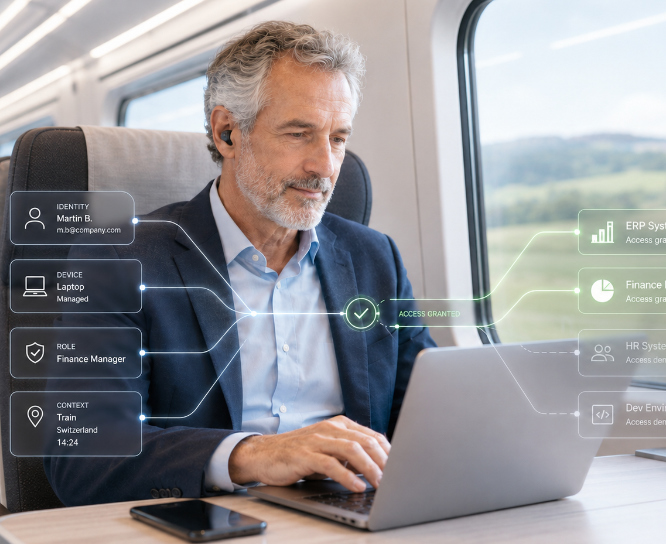
Identitätsbasierter Zugriff (ZTNA)
Swisscom Broadcast begleitet sie zu Ihrer individuellen Lösung, um implizites Netzwerkvertrauen durch identitätsbasierten Zugriff zu ersetzen. Damit werden Nutzern und Geräten ausschliesslich die Rechte gewährt, die eine Rolle im jeweiligen Kontext benötigt.
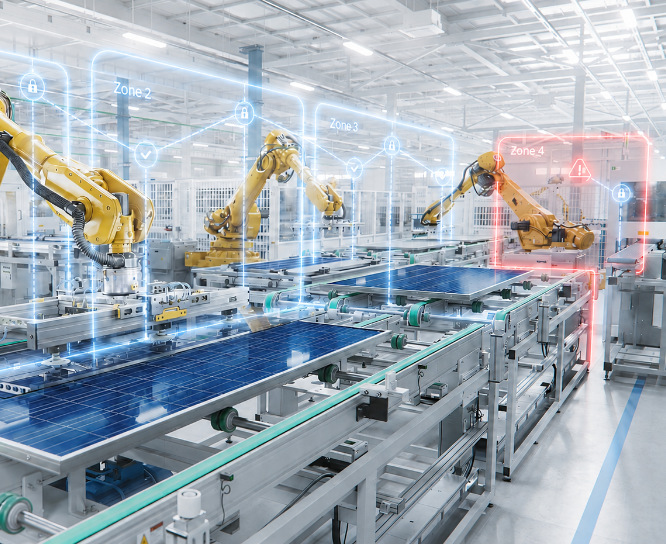
Microsegmentation
Swisscom Broadcast schneidet Microsegmentation-Lösungen auf Ihre Bedürfnisse zu, damit Workloads und Netzwerke in isolierte Zonen segmentiert werden. Das stoppt die laterale Ausbreitung eines kompromittierten Endpunkts, bevor sich der Schaden grossflächig im System ausbreiten kann.
Continuous Verification
Das agnostische Lösungsportfolio von Swisscom Broadcast hält Lösungen bereit, die Identität, Gerätestatus, Standort und Kontext bei jeder einzelnen Anfrage neu prüfen. Sobald sich die relevanten Signale verändern, werden die Zugriffsrechte entzogen.
Policy Enforcement & Least Privilege
Basierend auf den ausgewählten Technologien stellt Swisscom Broadcast die zentrale Umsetzung der Least-Privilege-Richtlinien sicher und macht Zugriffsentscheidungen über Identitäten, Anwendungen und KI-Schnittstellen hinweg konsistent und nachvollziehbar.
Wie plant, integriert und betreibt Swisscom Broadcast Ihre Zero-Trust-Architektur?
Warum Managed Zero Trust Services mit Swisscom Broadcast?
Antworten auf häufige Fragen
Welche Rolle spielt KI bei Zero-Trust-Architekturen?
KI wirkt in Zero Trust auf beiden Seiten. Auf Angreiferseite beschleunigt sie Reconnaissance, Credential-Validierung und Exploitation. Gemäss FortiGuard Labs ist die Time-to-Exploit aktuell durchschnittlich auf 24 bis 48 Stunden gesunken. Auf Verteidigerseite automatisiert ein KI-gestütztes SOC die Bedrohungserkennung, priorisiert Warnmeldungen in Echtzeit und verkürzt Reaktionszeiten. Zero Trust nutzt KI, um aus systemübergreifender Telemetrie (Identität, Gerätestatus, Standort, Kontext) dynamische, kontextbasierte Zugriffsentscheidungen abzuleiten. Swisscom Broadcast bindet KI-SOC-Lösungen führender Anbieter wie Cloudflare und Akamai ein und schützt damit auch KI-Workloads und Agentic-Security-Szenarien. Entscheidend: KI ersetzt das Zero-Trust-Prinzip nicht, sondern operationalisiert es. Damit liefert sie die Signale, auf deren Basis kontinuierliche Verifikation überhaupt in Maschinengeschwindigkeit möglich wird.
Welche Vorteile bietet der Managed Zero Trust Service von Swisscom Broadcast?
Swisscom Broadcast baut, konfiguriert und betreibt Ihre Zero-Trust-Architektur als Managed Service. Sie erhalten damit Schutz ohne internes Personal zu binden. Der Service ist holistisch: Er verbindet identitätsbasierten Zugriff, Microsegmentation und Continuous Verification zu einem 360 Grad Sicherheitsnetz gegen vertikale und laterale Angriffe. Er ist agnostisch: Swisscom Broadcast vereint Benchmarks wie Cloudflare, Akamai und Illumio herstellerunabhängig. Und er ist skalierbar: Der Einstieg erfolgt in kleinen Schritten statt als IT-Grossprojekt. Swisscom Broadcast macht Identität zur Kontrollebene, begrenzt per Least Privilege den Blast Radius und macht Risikoreduktion als KPI sichtbar. Betrieb und Datenhaltung erfolgen in der Schweiz und Anforderungen wie NIS2, DORA, FINMA und ISO 27001 sind Teil des Betriebs. Der Vorteil ist strukturell: Zero Trust wird zum betriebenen Modell, nicht zum einmaligen Projekt.
Muss ich meine bestehende Sicherheitsinfrastruktur ersetzen, oder lässt sich Zero Trust integrieren?
Zero Trust ergänzt Ihre Landschaft, statt sie zu ersetzen. Swisscom Broadcast arbeitet herstelleragnostisch und integriert bestehende Identity-Provider, SIEM- und Endpoint-Systeme in die Zero-Trust-Architektur. Der Service konsolidiert fragmentierte Sicherheitswerkzeuge zu zentraler Sichtbarkeit. Das ist die Voraussetzung für konsistente, kontextbasierte Zugriffsentscheidungen. Wo klassisches VPN implizites Netzwerkvertrauen gewährt, migriert Swisscom Broadcast schrittweise zu identitätsbasiertem Zugriff (ZTNA). Bestehende Investitionen bleiben nutzbar und redundante Werkzeuge lassen sich über die Zeit konsolidieren, was Ihre Vendor-Landschaft verschlankt. Im Zero-Trust-Readiness-Assessment definiert Swisscom Broadcast, welche Komponenten übernommen, angebunden oder abgelöst werden. So entsteht kein Rip-and-Replace, sondern ein gesteuerter Übergang.
Funktioniert der Managed Zero Trust Service auch für OT- und Legacy-Umgebungen?
Ja. Gerade in OT- und Legacy-Umgebungen entfaltet Zero Trust seinen Nutzen, weil der klassische Air-Gap zunehmend verschwindet und IT und OT direkt verbunden sind. Swisscom Broadcast segmentiert Produktions-, OT- und Legacy-Zonen per Microsegmentation und stoppt die laterale Ausbreitung eines kompromittierten Endpunkts, bevor sie kritische Steuerungssysteme erreicht. Für Systeme, die selbst keine modernen Kontrollen tragen, verlagert Swisscom Broadcast die Durchsetzung auf die Netzwerk- und Zugriffsebene: Identitätsbasierter Remote-Zugriff für die Lieferantenwartung ersetzt offene Fernwartungspfade. Der Ansatz folgt anerkannten Standards wie IEC 62443 und adressiert damit auch NIS2 sowie die Schweizer Meldepflicht für kritische Infrastruktur. So schützt der Service vernetzte Produktion, ohne ihren Betrieb zu bremsen.
Wie lange dauert die Implementierung einer Zero-Trust-Lösung, die Cyberattacken wirkungsvoll abwehrt?
Zero Trust entsteht schrittweise, nicht als grosser einmaliger Big-Bang. Swisscom Broadcast beginnt mit einem Zero-Trust-Readiness-Assessment und priorisiert zuerst die Massnahmen mit der grössten Risikoreduktion. Das ist in der Regel der identitätsbasierte Zugriff für kritische Anwendungen und die Segmentierung exponierter Zonen. Erste wirksame Kontrollen greifen dadurch oft innerhalb von Wochen, nicht Monaten. Das ist bewusst so gewählt, weil schnelle Wirksamkeit zählt. Swisscom Broadcast erhöht Ihre Sicherheitsmaturität anschliessend sukzessive über weitere Bausteine wie Continuous Verification, Microsegmentation und Policy-Optimierung. Die genaue Dauer hängt von Grösse, Komplexität und Zielarchitektur ab und wird in der Roadmap verbindlich festgelegt. Entscheidend: Sie gewinnen Schutz inkrementell und messbar ab dem ersten Baustein.
Wie macht Swisscom Broadcast die Wirksamkeit und Risikoreduktion messbar?
Swisscom Broadcast macht Sicherheit als KPI sichtbar, das heisst Board-tauglich statt rein technisch. Der Service misst die Reduktion der Angriffsfläche, die Begrenzung lateraler Ausbreitung (Blast Radius) sowie die defensive Velocity: Sie erhalten Transparenz bezüglich der Zeit bis zur Erkennung, bis zur Eindämmung und bis zum Entzug kompromittierter Zugangsdaten. Genau diese Geschwindigkeit gilt in vielen Umfragen als primärer Risikoindikator. Über ein zentrales Control-Center liefert Swisscom Broadcast Live-Daten und Reporting, das technische Signale in geschäftsrelevante Kennzahlen übersetzt, für Fachbereiche, Management und Verwaltungsrat. Continuous Verification und Posture Management belegen laufend, dass die Richtlinien greifen. So wird Zero Trust nicht zur Blackbox, sondern zu einer nachvollziehbaren Risikoreduktion, die Sie gegenüber Aufsicht und Gremien belegen können.