Managed Security Provider
Service Zero Trust géré – le modèle d’exploitation d’une architecture de sécurité Zero Trust
Un modèle Zero Trust valide en permanence chaque identité et chaque appareil avant d’accorder l’accès aux données ou aux applications. Avec le service Zero Trust géré, Swisscom Broadcast propose une solution de sécurité qui met en place, configure et surveille une architecture Zero Trust au sein des entreprises.
Grâce au modèle d’exploitation Zero Trust, Swisscom Broadcast vérifie chaque accès en fonction de l’utilisateur, de l’appareil et du contexte. Cela permet de bloquer les voies d’attaque verticales et latérales selon le principe « Never trust, always verify ». Cette solution renforce votre maturité en matière de sécurité et protège vos infrastructures numériques et vos applications d’IA contre les cyberattaques, quels que soient le site, le réseau, l’application ou le profil d’accès. À 360 degrés. Agnostique. Évolutive.
Les attaques basées sur l’IA franchissent les frontières traditionnelles du réseau en un temps record et rendent obsolète la protection périmétrique classique. Cela confirme le principe du « Zero Trust » : aucun acteur du réseau ne mérite une confiance aveugle. Les outils de sécurité fragmentés coexistent sans être interconnectés et empêchent une visibilité centralisée. Sans cette visibilité, aucune organisation ne peut appliquer de décisions d’accès cohérentes et basées sur le contexte à l’ensemble de son infrastructure.
Prestataires de services financiers
La directive DORA est obligatoire depuis 2025, et la surveillance entrera en vigueur en 2026. Or, dans le secteur financier, la détection d’une attaque prend en moyenne 223 jours – un délai pendant lequel aucun périmètre de sécurité n’est plus efficace.
Prestataires d’assurance
Dans les écosystèmes de partenaires interconnectés, toute connexion non vérifiée représente un risque pour la marque et le portefeuille de clients.
Santé et technologies médicales
96 % des attaques permettent de voler des données avant même qu’elles ne soient chiffrées. À l’hôpital, les ransomwares menacent non seulement les dossiers, mais aussi les traitements : la propagation latérale devient alors un enjeu de sécurité des patients.
Énergie et infrastructures critiques
Depuis avril 2025, l’obligation de signalement dans les 24 heures s’applique aux infrastructures critiques. Or, le signalement ne constitue pas une mesure de défense. La sécurité d’approvisionnement repose sur la segmentation, avant qu’une attaque ne se propage.
Industrie/
Fabrication
Dans les chaînes d’approvisionnement mondiales, l’accès non autorisé constitue la principale surface d’attaque non contrôlée. De nouveaux groupes de menaces OT et les rançongiciels paralysent les chaînes de production. Là où l’informatique et les technologies opérationnelles (OT) se confondent, tout accès non contrôlé devient un risque de paralysie.
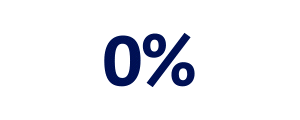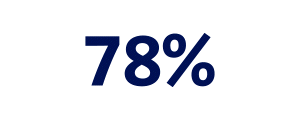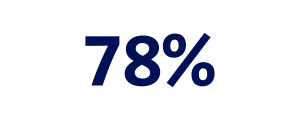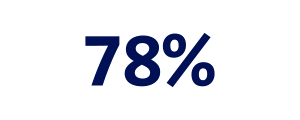
La cybersécurité en chiffres
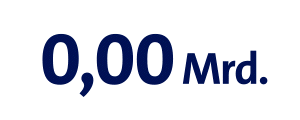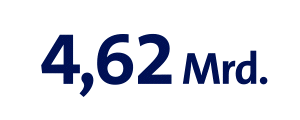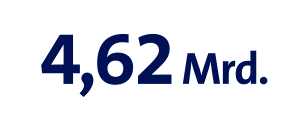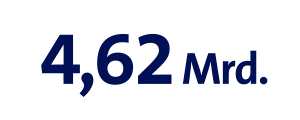
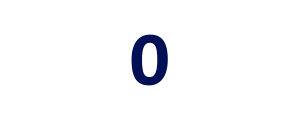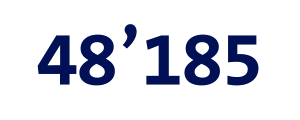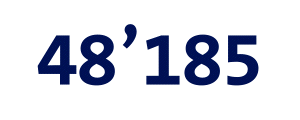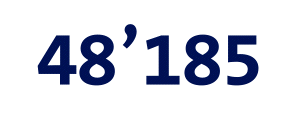
Quelles solutions « Zero Trust » Swisscom Broadcast propose-t-elle?
Accès basé sur
l’identité (ZTNA)
Swisscom Broadcast vous accompagne vers une solution sur mesure afin de remplacer la confiance implicite dans le réseau par un accès basé sur l’identité. Ainsi, les utilisateurs et les appareils se voient accorder exclusivement les droits nécessaires à leur rôle dans le contexte concerné.
Microsegmentation
Swisscom Broadcast adapte les solutions de microsegmentation à vos besoins afin que les charges de travail et les réseaux soient segmentés en zones isolées. Cela permet d’empêcher la propagation latérale d’un terminal compromis avant que les dommages ne puissent se propager à grande échelle dans le système.
Vérification continue
Le portefeuille de solutions agnostiques de Swisscom Broadcast propose des solutions qui vérifient à chaque requête l’identité, l’état de l’appareil, l’emplacement et le contexte. Dès que les signaux pertinents changent, les droits d’accès sont révoqués.
Application des politiques et principe du privilège minimal
En s’appuyant sur les technologies sélectionnées, Swisscom Broadcast garantit la mise en œuvre centralisée des principes du «privilège minimal» et rend les décisions d’accès cohérentes et traçables, qu’il s’agisse d’identités, d’applications ou d’interfaces d’IA
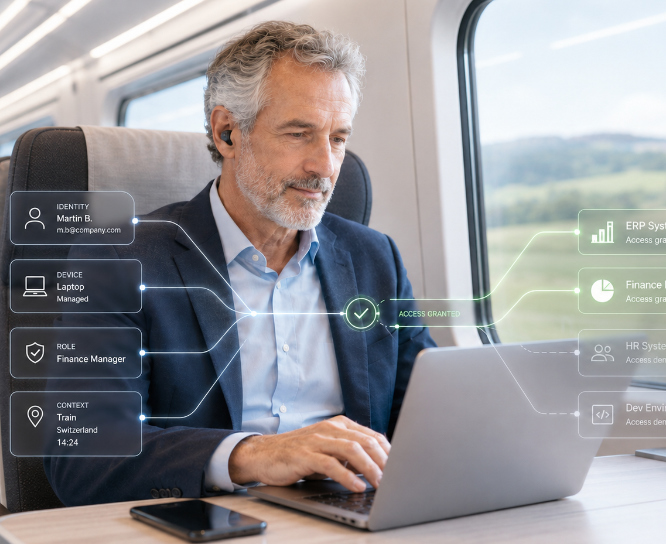
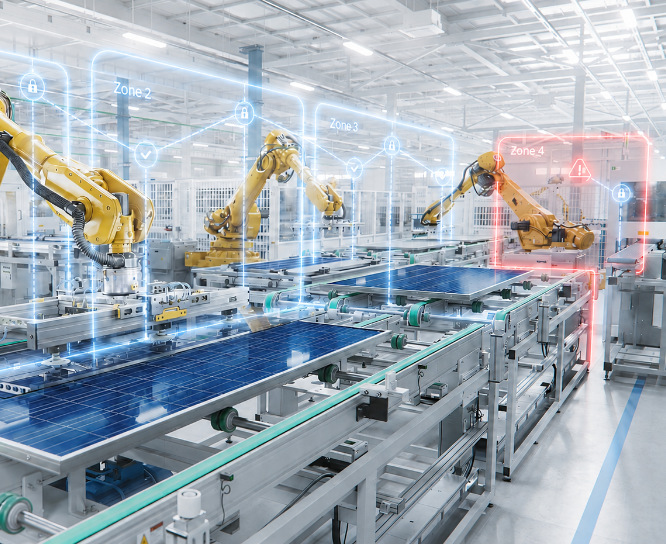
Comment Swisscom Broadcast planifie-t-elle, intègre-t-elle et exploite-t-elle votre architecture « Zero Trust »?
Pourquoi opter pour les services « Zero Trust » gérés de Swisscom Broadcast?
Réponses aux questions fréquentes
Quel rôle joue l’IA dans les architectures « Zero Trust »?
Dans le cadre du Zero Trust, l’IA intervient des deux côtés. Du côté des attaquants, elle accélère la reconnaissance, la validation des identifiants et l’exploitation des failles. Selon FortiGuard Labs, le délai moyen avant l’exploitation d’une faille est actuellement tombé à 24 à 48 heures. Du côté des défenseurs, un SOC (centre d’opérations de sécurité) assisté par l’IA automatise la détection des menaces, hiérarchise les alertes en temps réel et réduit les temps de réaction. Le modèle Zero Trust utilise l’IA pour déduire des décisions d’accès dynamiques et contextuelles à partir de données télémétriques issues de l’ensemble des systèmes (identité, état de l’appareil, emplacement, contexte). Swisscom Broadcast intègre des solutions SOC basées sur l’IA proposées par des fournisseurs de premier plan tels que Cloudflare et Akamai, protégeant ainsi également les charges de travail liées à l’IA et les scénarios de sécurité agentique. Point essentiel : l’IA ne remplace pas le principe du « Zero Trust », mais le met en œuvre. Elle fournit ainsi les signaux qui permettent une vérification continue à la vitesse des machines.
Quels sont les avantages du service « Managed Zero Trust » de Swisscom Broadcast?
Swisscom Broadcast met en place, configure et exploite votre architecture «Zero Trust» sous forme de service géré. Vous bénéficiez ainsi d’une protection sans avoir à mobiliser de personnel en interne. Ce service est global: il combine l’accès basé sur l’identité, la microsegmentation et la vérification continue pour former un filet de sécurité à 360 degrés contre les attaques verticales et latérales. Il est agnostique : Swisscom Broadcast associe des références telles que Cloudflare, Akamai et Illumio, indépendamment des éditeurs. Et il est évolutif : la mise en place s’effectue par petites étapes plutôt que sous la forme d’un grand projet informatique. Swisscom Broadcast fait de l’identité un niveau de contrôle, limite le « blast radius » grâce au principe du « least privilege » et rend la réduction des risques visible en tant qu’indicateur clé de performance (KPI). L’exploitation et le stockage des données s’effectuent en Suisse, et les exigences telles que NIS2, DORA, FINMA et ISO 27001 font partie intégrante de l’exploitation. L’avantage est d’ordre structurel : le « Zero Trust » devient un modèle opérationnel, et non un projet ponctuel.
Dois-je remplacer mon infrastructure de sécurité existante, ou le modèle « Zero Trust » peut-il s’y intégrer?
Le « Zero Trust » complète votre environnement sans le remplacer. Swisscom Broadcast fonctionne de manière indépendante des fabricants et intègre les fournisseurs d’identité, les systèmes SIEM et les systèmes de gestion des terminaux existants dans l’architecture « Zero Trust ». Ce service consolide les outils de sécurité fragmentés pour offrir une visibilité centralisée. C’est la condition préalable à des décisions d’accès cohérentes et basées sur le contexte. Là où le VPN classique accorde une confiance implicite au réseau, Swisscom Broadcast migre progressivement vers un accès basé sur l’identité (ZTNA). Les investissements existants restent exploitables et les outils redondants peuvent être consolidés au fil du temps, ce qui rationalise votre écosystème de fournisseurs. Dans le cadre de l’évaluation de l’état de préparation au « Zero Trust », Swisscom Broadcast définit les composants qui seront repris, connectés ou remplacés. Il ne s’agit donc pas d’un « rip-and-replace », mais d’une transition maîtrisée.
Le service «Managed Zero Trust» fonctionne-t-il également pour les environnements OT et hérités?
Oui. C’est précisément dans les environnements OT et hérités que le Zero Trust déploie tout son potentiel, car la séparation physique classique (air gap) tend à disparaître et que l’informatique (IT) et les technologies opérationnelles (OT) sont directement connectées. Swisscom Broadcast segmente les zones de production, OT et héritées par microsegmentation et empêche la propagation latérale d’un terminal compromis avant qu’elle n’atteigne les systèmes de contrôle critiques. Pour les systèmes qui ne disposent pas eux-mêmes de contrôles modernes, Swisscom Broadcast transfère l’application des mesures de sécurité au niveau du réseau et de l’accès : l’accès à distance basé sur l’identité pour la maintenance par les fournisseurs remplace les voies de maintenance à distance ouvertes. Cette approche respecte des normes reconnues telles que la norme CEI 62443 et répond ainsi également aux exigences de la directive NIS2 ainsi qu’à l’obligation suisse de déclaration des infrastructures critiques. Ce service protège ainsi la production en réseau sans en ralentir le fonctionnement.
Combien de temps faut-il pour mettre en œuvre une solution « Zero Trust » capable de repousser efficacement les cyberattaques?
Le modèle «Zero Trust» se met en place progressivement, et non pas d’un seul coup. Swisscom Broadcast commence par une évaluation de l’état de préparation au «Zero Trust» et donne la priorité aux mesures permettant la plus forte réduction des risques. Il s’agit généralement de l’accès basé sur l’identité pour les applications critiques et de la segmentation des zones exposées. Les premiers contrôles efficaces sont ainsi souvent opérationnels en quelques semaines, et non en plusieurs mois. Ce choix est délibéré, car une efficacité rapide est primordiale. Swisscom Broadcast renforce ensuite progressivement votre maturité en matière de sécurité grâce à d’autres modules tels que la vérification continue, la microsegmentation et l’optimisation des politiques. La durée exacte dépend de la taille, de la complexité et de l’architecture cible, et est fixée de manière contraignante dans la feuille de route. Point essentiel: vous bénéficiez d’une protection progressive et mesurable dès le premier module.
Comment Swisscom Broadcast rend-elle l’efficacité et la réduction des risques mesurables?
Swisscom Broadcast rend la sécurité visible sous forme d'indicateur clé de performance (KPI), c'est-à-dire adaptée au conseil d'administration plutôt que purement technique. Ce service mesure la réduction de la surface d’attaque, la limitation de la propagation latérale (blast radius) ainsi que la vélocité défensive : vous bénéficiez d’une transparence totale quant au délai nécessaire à la détection, à la maîtrise et à la suppression des identifiants compromis. C’est précisément cette rapidité qui est considérée, dans de nombreuses enquêtes, comme le principal indicateur de risque. Grâce à un centre de contrôle centralisé, Swisscom Broadcast fournit des données en temps réel et des rapports qui traduisent les signaux techniques en indicateurs pertinents pour l’activité, à l’intention des domaines spécialisés, de la direction et du Conseil d’administration. La vérification continue (Continuous Verification) et la gestion de la posture (Posture Management) démontrent en permanence que les directives sont efficaces. Ainsi, le modèle « Zero Trust » ne devient pas une « boîte noire », mais une réduction des risques traçable, que vous pouvez justifier auprès des autorités de surveillance et des instances compétentes.