Managed Security Provider
Servizio Zero Trust gestito – il modello operativo per un’architettura di sicurezza Zero Trust
Un modello Zero Trust verifica continuamente ogni identità e ogni dispositivo prima di concedere l’accesso a dati o applicazioni. Con il Servizio Zero Trust gestito, Swisscom Broadcast offre una soluzione di sicurezza che implementa, configura e monitora un’architettura Zero Trust all’interno delle aziende.
Con il modello operativo Zero Trust, Swisscom Broadcast verifica ogni accesso in base all’utente, al dispositivo e al contesto. Ciò blocca le vie di attacco verticali e laterali secondo il principio «Never trust, always verify». La soluzione aumenta la vostra maturità in materia di sicurezza e protegge le vostre infrastrutture digitali e le applicazioni di intelligenza artificiale dagli attacchi informatici, indipendentemente dalla sede, dalla rete, dall’applicazione o dal profilo di accesso. A 360 gradi. Agnostica. Scalabile.
Gli attacchi basati sull’intelligenza artificiale superano i confini tradizionali della rete in tempi record, rendendo obsoleta la classica protezione perimetrale. Ciò conferma la premessa dello Zero Trust: nessun attore all’interno della rete merita fiducia incondizionata. Gli strumenti di sicurezza frammentati coesistono senza essere interconnessi, impedendo una visibilità centralizzata. Senza tale visibilità, nessuna organizzazione è in grado di applicare decisioni di accesso coerenti e basate sul contesto all’intera infrastruttura.
Operatori del settore finanziario
Il regolamento DORA è obbligatorio dal 2025, mentre la vigilanza entrerà in vigore nel 2026. Tuttavia, nel settore finanziario il rilevamento di un attacco richiede in media 223 giorni: un lasso di tempo durante il quale nessun perimetro è più in grado di garantire protezione.
Operatori assicurativi
Negli ecosistemi di partner interconnessi, ogni accesso non verificato rappresenta un rischio per il marchio e il portafoglio clienti.
Sanità e tecnologia medica
Il 96% degli attacchi sottrae dati prima che questi vengano crittografati. Negli ospedali, il ransomware non minaccia solo le cartelle cliniche, ma anche le cure: la diffusione laterale diventa una questione di sicurezza dei pazienti.
Energia e infrastrutture critiche
A partire da aprile 2025 entrerà in vigore l’obbligo di segnalazione entro 24 ore per le infrastrutture critiche. Tuttavia, la segnalazione non costituisce una misura di difesa. La sicurezza dell’approvvigionamento si garantisce attraverso la segmentazione, prima che un attacco si diffonda.
Industria /
Produzione
Nelle catene di approvvigionamento globali, l’accesso non autorizzato rappresenta il principale punto vulnerabile non controllato. Nuovi gruppi di minaccia OT e il ransomware bloccano le linee di produzione. Laddove IT e OT si fondono, ogni accesso non controllato diventa un rischio di fermo.
La sicurezza informatica in cifre
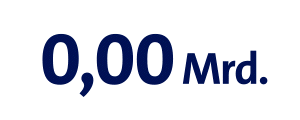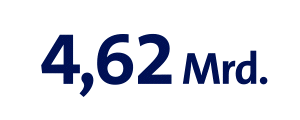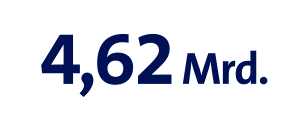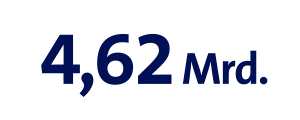
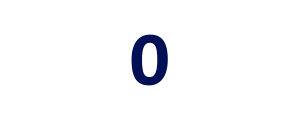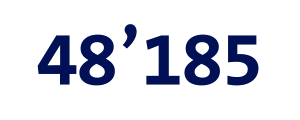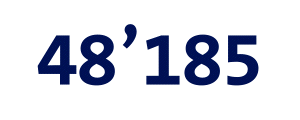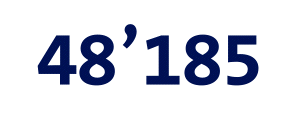
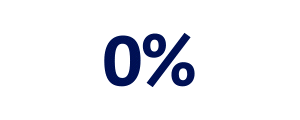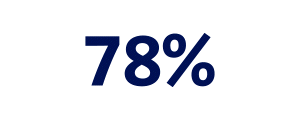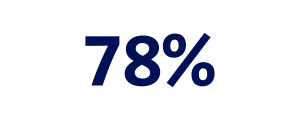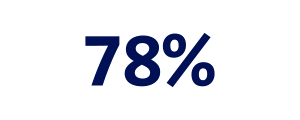
Quali soluzioni Zero Trust offre Swisscom Broadcast?
Accesso basato
sull’identità (ZTNA)
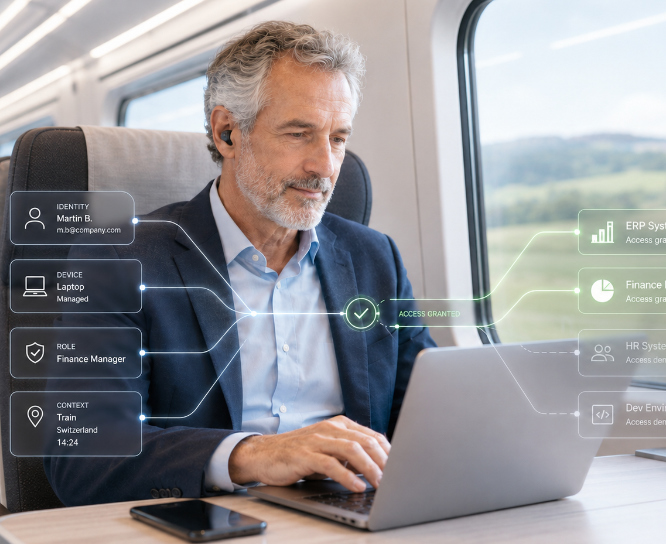
Swisscom Broadcast vi accompagna nella ricerca della vostra soluzione personalizzata per sostituire la fiducia implicita nella rete con l’accesso basato sull’identità. In questo modo, agli utenti e ai dispositivi vengono concessi esclusivamente i diritti necessari per il ruolo che ricoprono nel rispettivo contesto.
Micro-
segmentazione
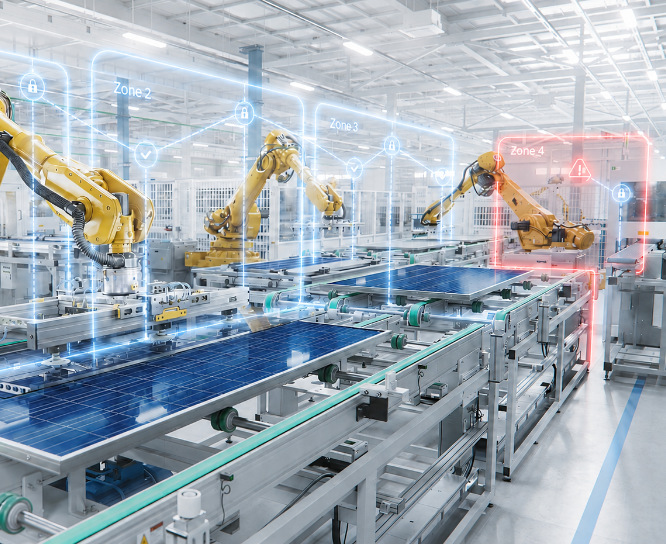
Swisscom Broadcast personalizza le soluzioni di microsegmentazione in base alle vostre esigenze, in modo che i carichi di lavoro e le reti vengano segmentati in zone isolate. Ciò blocca la diffusione laterale di un endpoint compromesso prima che il danno possa estendersi su larga scala nel sistema.
Verifica continua
Il portafoglio di soluzioni agnostiche di Swisscom Broadcast offre soluzioni che verificano nuovamente l’identità, lo stato del dispositivo, la posizione e il contesto ad ogni singola richiesta. Non appena i segnali rilevanti cambiano, i diritti di accesso vengono revocati.
Applicazione delle politiche e principio del privilegio minimo
Sulla base delle tecnologie selezionate, Swisscom Broadcast garantisce l’attuazione centralizzata delle linee guida relative al principio del privilegio minimo e rende le decisioni di accesso coerenti e tracciabili attraverso identità, applicazioni e interfacce di intelligenza artificiale.
In che modo Swisscom Broadcast progetta, integra e gestisce la Sua architettura Zero Trust?
Perché scegliere i servizi Managed Zero Trust di Swisscom Broadcast?
Risposte alle domande più frequenti
Qual è il ruolo dell’IA nelle architetture Zero Trust?
Nell’ambito dello Zero Trust, l’IA agisce su entrambi i fronti. Dal punto di vista degli aggressori, accelera la ricognizione, la convalida delle credenziali e lo sfruttamento delle vulnerabilità. Secondo FortiGuard Labs, il «time-to-exploit» è attualmente sceso in media a 24-48 ore. Dal punto di vista dei difensori, un SOC basato sull’IA automatizza il rilevamento delle minacce, assegna priorità agli avvisi in tempo reale e riduce i tempi di reazione. Lo Zero Trust utilizza l’IA per ricavare decisioni di accesso dinamiche e basate sul contesto a partire dalla telemetria trasversale ai sistemi (identità, stato del dispositivo, posizione, contesto). Swisscom Broadcast integra soluzioni SOC basate sull’IA di fornitori leader quali Cloudflare e Akamai, proteggendo in tal modo anche i carichi di lavoro basati sull’IA e gli scenari di sicurezza agentica. È fondamentale sottolineare che l’IA non sostituisce il principio Zero Trust, ma lo rende operativo. In questo modo fornisce i segnali sulla base dei quali la verifica continua diventa possibile alla velocità delle macchine.
Quali vantaggi offre il servizio Managed Zero Trust di Swisscom Broadcast?
Swisscom Broadcast realizza, configura e gestisce la vostra architettura Zero Trust come servizio gestito. In questo modo ottenete protezione senza dover impiegare personale interno. Il servizio è olistico: combina l’accesso basato sull’identità, la microsegmentazione e la verifica continua in una rete di sicurezza a 360 gradi contro gli attacchi verticali e laterali. È agnostico: Swisscom Broadcast integra benchmark quali Cloudflare, Akamai e Illumio indipendentemente dal produttore. Ed è scalabile: l’implementazione avviene a piccoli passi anziché come un grande progetto IT. Swisscom Broadcast trasforma l’identità in un livello di controllo, limita il raggio d’azione degli attacchi tramite il principio del «least privilege» e rende visibile la riduzione del rischio come KPI. La gestione operativa e la conservazione dei dati avvengono in Svizzera e i requisiti quali NIS2, DORA, FINMA e ISO 27001 sono parte integrante del funzionamento. Il vantaggio è di natura strutturale: lo Zero Trust diventa un modello operativo, non un progetto una tantum.
Devo sostituire la mia infrastruttura di sicurezza esistente o è possibile integrare lo Zero Trust?
Lo Zero Trust integra il Suo panorama tecnologico, anziché sostituirlo. Swisscom Broadcast opera in modo indipendente dal produttore e integra i provider di identità, i sistemi SIEM e gli endpoint esistenti nell’architettura Zero Trust. Il servizio consolida gli strumenti di sicurezza frammentati in un’unica visione centralizzata. Questo è il presupposto per decisioni di accesso coerenti e basate sul contesto. Laddove la VPN classica garantisce una fiducia implicita nella rete, Swisscom Broadcast migra gradualmente verso l’accesso basato sull’identità (ZTNA). Gli investimenti esistenti rimangono utilizzabili e gli strumenti ridondanti possono essere consolidati nel tempo, snellendo così il Suo panorama dei fornitori. Nell’ambito della valutazione di preparazione allo Zero Trust, Swisscom Broadcast definisce quali componenti devono essere mantenuti, integrati o sostituiti. In questo modo non si verifica un «rip-and-replace», bensì una transizione controllata.
Il servizio Managed Zero Trust funziona anche per gli ambienti OT e legacy?
Sì. Proprio negli ambienti OT e legacy il modello Zero Trust dimostra appieno i propri vantaggi, poiché il classico «air gap» sta progressivamente scomparendo e IT e OT sono direttamente collegati. Swisscom Broadcast segmenta le zone di produzione, OT e legacy tramite microsegmentazione e blocca la propagazione laterale di un endpoint compromesso prima che raggiunga i sistemi di controllo critici. Per i sistemi che non dispongono di controlli moderni, Swisscom Broadcast sposta l’applicazione delle misure di sicurezza a livello di rete e di accesso: l’accesso remoto basato sull’identità per la manutenzione da parte dei fornitori sostituisce i percorsi di manutenzione remota aperti. L’approccio segue standard riconosciuti quali la norma IEC 62443 e soddisfa quindi anche i requisiti della direttiva NIS2 e l’obbligo di segnalazione svizzero per le infrastrutture critiche. In questo modo, il servizio protegge la produzione interconnessa senza rallentarne il funzionamento.
Quanto tempo richiede l’implementazione di una soluzione Zero Trust in grado di respingere efficacemente gli attacchi informatici?
Il modello Zero Trust si sviluppa gradualmente, non come un unico grande «big bang». Swisscom Broadcast inizia con una valutazione della prontezza Zero Trust e dà priorità innanzitutto alle misure che garantiscono la massima riduzione del rischio. Si tratta di norma dell’accesso basato sull’identità per le applicazioni critiche e della segmentazione delle zone esposte. I primi controlli efficaci entrano così spesso in vigore nel giro di poche settimane, non di mesi. Si tratta di una scelta deliberata, poiché ciò che conta è l’efficacia immediata. Swisscom Broadcast aumenta poi gradualmente la vostra maturità in materia di sicurezza attraverso ulteriori elementi quali la verifica continua, la microsegmentazione e l’ottimizzazione delle politiche. La durata esatta dipende dalle dimensioni, dalla complessità e dall’architettura di destinazione e viene stabilita in modo vincolante nella roadmap. Fondamentale: ottenete una protezione incrementale e misurabile fin dal primo elemento.
In che modo Swisscom Broadcast rende misurabili l’efficacia e la riduzione del rischio?
Swisscom Broadcast rende visibile la sicurezza come KPI, ovvero in termini comprensibili per il consiglio di amministrazione anziché in termini puramente tecnici. Il servizio misura la riduzione della superficie di attacco, la limitazione della diffusione laterale (blast radius) e la velocità difensiva: si ottiene trasparenza riguardo al tempo necessario per il rilevamento, per il contenimento e per la revoca dei dati di accesso compromessi. Proprio questa velocità è considerata in molti sondaggi come l’indicatore di rischio primario. Attraverso un centro di controllo centralizzato, Swisscom Broadcast fornisce dati in tempo reale e reportistica che traducono i segnali tecnici in indicatori rilevanti per l’azienda, destinati ai settori specializzati, al management e al Consiglio di amministrazione. La verifica continua (Continuous Verification) e la gestione della postura di sicurezza (Posture Management) dimostrano costantemente l’efficacia delle linee guida. In questo modo, il modello Zero Trust non diventa una «scatola nera», ma una riduzione del rischio tracciabile, che potrete dimostrare alle autorità di vigilanza e agli organi competenti.