
«Les données de l’entreprise XY publiées sur le darknet»: ce type d’annonce ne concerne plus uniquement les grands groupes internationaux. Les PME suisses aussi sont victimes de chantage après des cyberattaques, avec la menace de publier les données volées, ou voient leurs identifiants vendus sur le darknet. Mais que deviennent réellement ces informations et quels risques représentent-elles pour votre entreprise?
L’essentiel en bref
- Les données d’entreprise volées sont souvent revendues ou publiées sur le darknet.
- Les identifiants donnant accès aux e-mails, au cloud et aux applications métier sont particulièrement recherchés.
- Les fuites de données permettent des attaques ultérieures, comme le phishing ou la fraude.
- Tout indice laissant penser qu’un compte a été compromis doit être examiné immédiatement.
- En cas de fuite de données, il est important de prendre immédiatement des mesures techniques et d’examiner les éventuelles obligations de déclaration.
Protection complète avec beem
Simplement sûr pour tous et en tout cas, partout et en tout temps avec beem: navigation sécurisée et accès sûr aux données de l’entreprise.
Lundi matin, le téléphone sonne. Un client vous contacte, perplexe: il a reçu un e-mail prétendument envoyé par votre entreprise. Celui-ci mentionne des informations confidentielles que personne n’est censé connaître.
Quelques heures plus tard, l’analyse du prestataire informatique révèle que le problème n’a pas commencé par une cyberattaque spectaculaire. Un compte utilisateur a simplement été compromis. Les attaquants ont eu accès à des e-mails, des documents et des données clients. Une partie de ces informations est désormais proposée dans des forums spécialisés du darknet.
Ces vols de données ne touchent plus uniquement les grandes entreprises. Les entreprises artisanales, fiduciaires, bureaux d’architecture, cabinets médicaux ou sociétés industrielles figurent eux aussi parmi les cibles des cybercriminels.
Les vols de données sont une menace bien réelle
«Après une cyberattaque: les données de l’entreprise XY publiées sur le darknet.» Ce type de titre apparaît régulièrement dans l’actualité, y compris lorsqu’il s’agit de PME suisses. Dans la plupart des cas, il s’agit d’une attaque par ransomware lors de laquelle les données enregistrées sur les ordinateurs de l’entreprise ne sont pas seulement chiffrées, mais également volées. Les cybercriminels menacent ensuite de les publier sur le darknet afin de faire pression sur leurs victimes pour qu’elles paient une rançon. Une telle divulgation de données confidentielles peut avoir des conséquences juridiques désagréables pour une PME, sans parler des atteintes à sa réputation.
Et les PME suisses sont bel et bien concernées. Les sites de fuite exploités par les groupes de ransomware mentionnent régulièrement des entreprises suisses. Selon le premier rapport semestriel 2026 de l’Office fédéral de la cybersécurité (OFCS), 79 cas de ransomware ont été signalés. Le nombre réel est probablement plus élevé, car toutes les personnes et entreprises concernées ne signalent pas les incidents.
Mais que deviennent exactement les données volées? Et pourquoi le darknet joue-t-il un rôle si important dans ce contexte?
Qu’est-ce que le darknet?
Le darknet désigne des parties non publiques d’Internet accessibles uniquement au moyen de logiciels spécifiques. Le navigateur Tor est l’un des moyens d’accès les plus courants. Cette technologie masque l’origine des connexions et permet ainsi une utilisation largement anonyme.
Comme sur Internet classique, on trouve sur le darknet des sites web, des forums et des plateformes de communication. Les cybercriminels l’utilisent comme marché clandestin. On y trouve notamment:
- des identifiants volés
- des données clients
- des documents confidentiels
- des informations de cartes de crédit
- des identités numériques
- des services destinés à la réalisation de cyberattaques
Le darknet est l’un des principaux lieux où les informations volées sont diffusées, vendues ou utilisées comme moyen de pression.
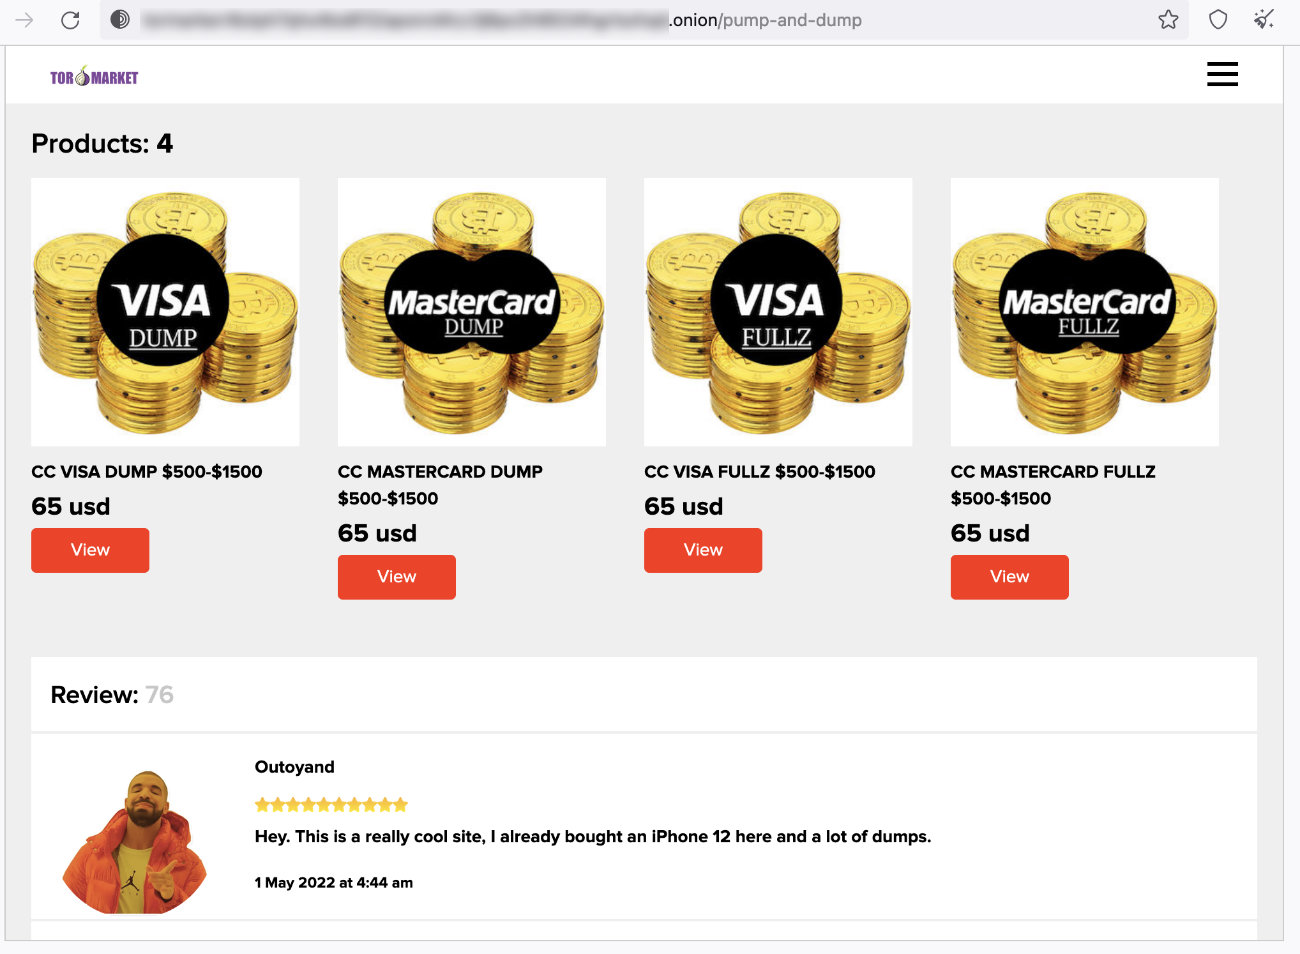
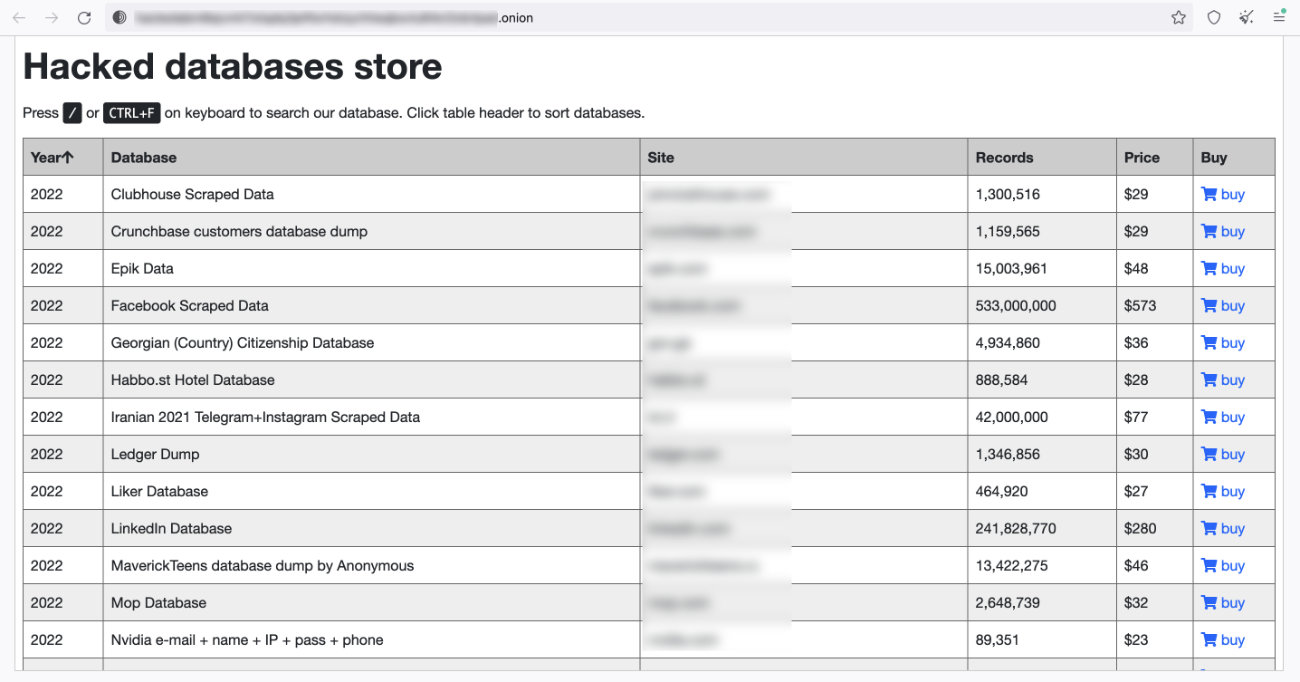
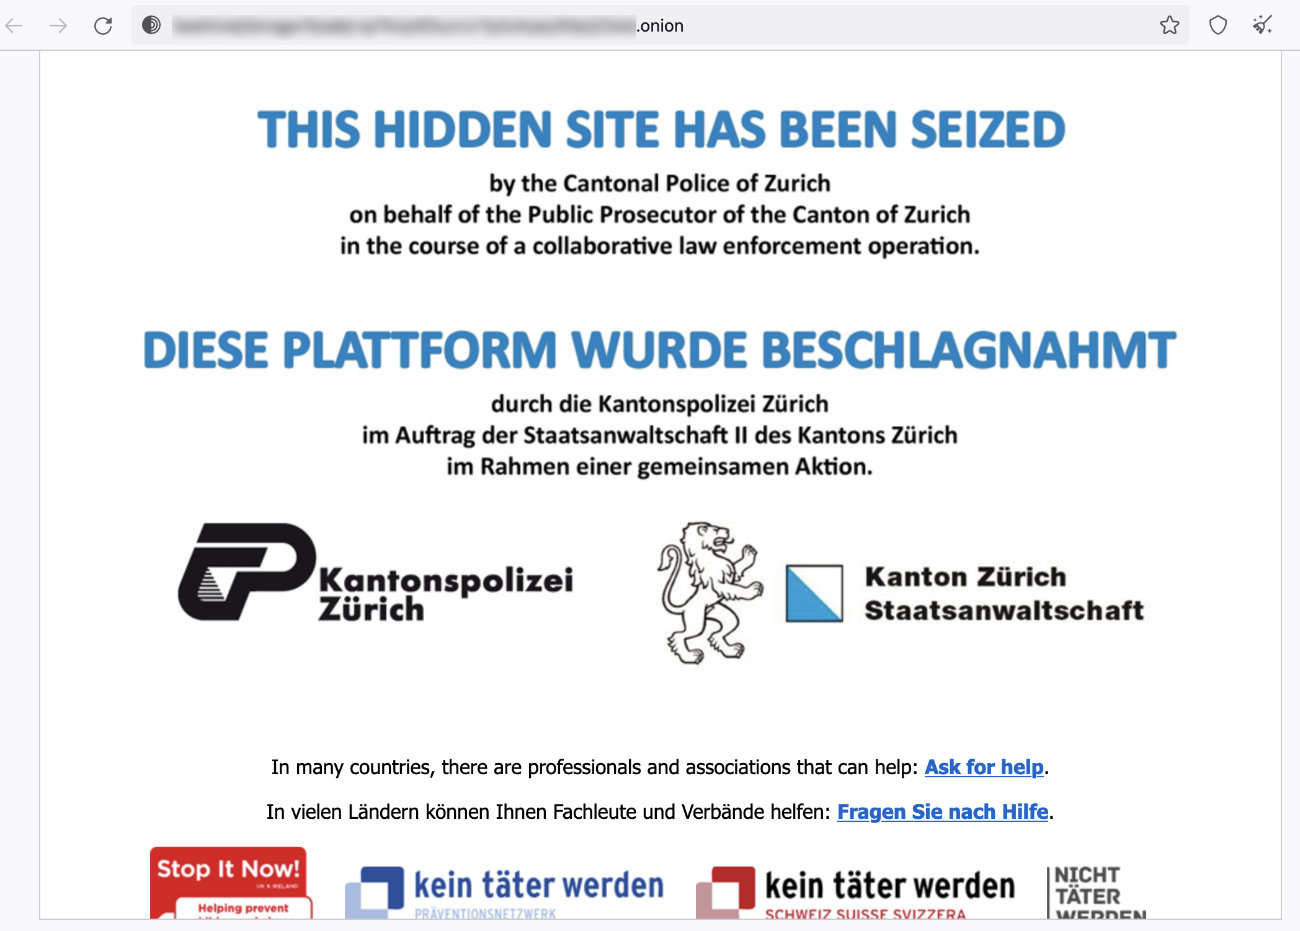
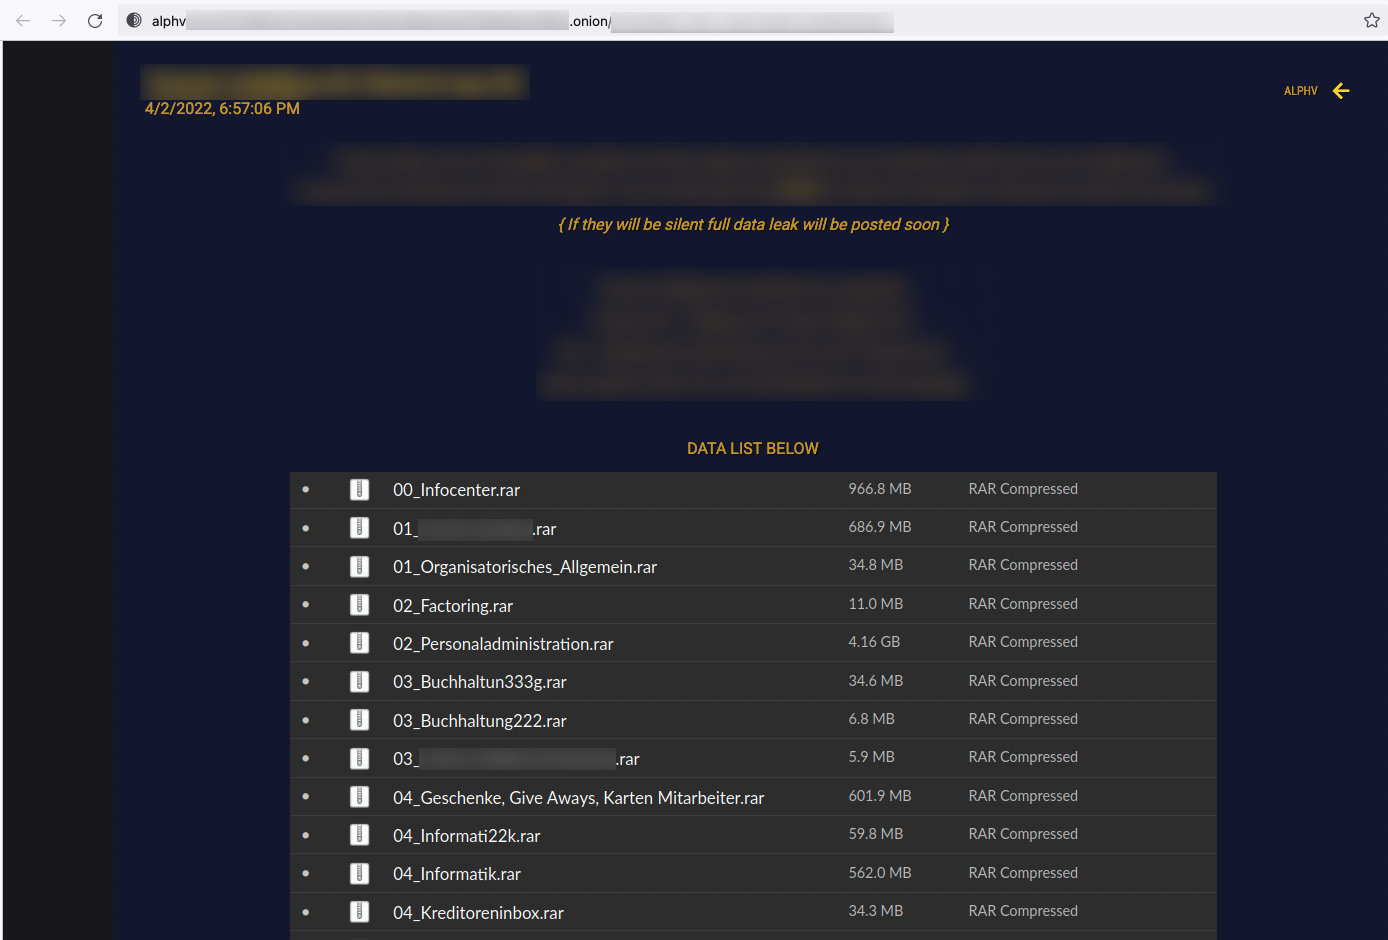
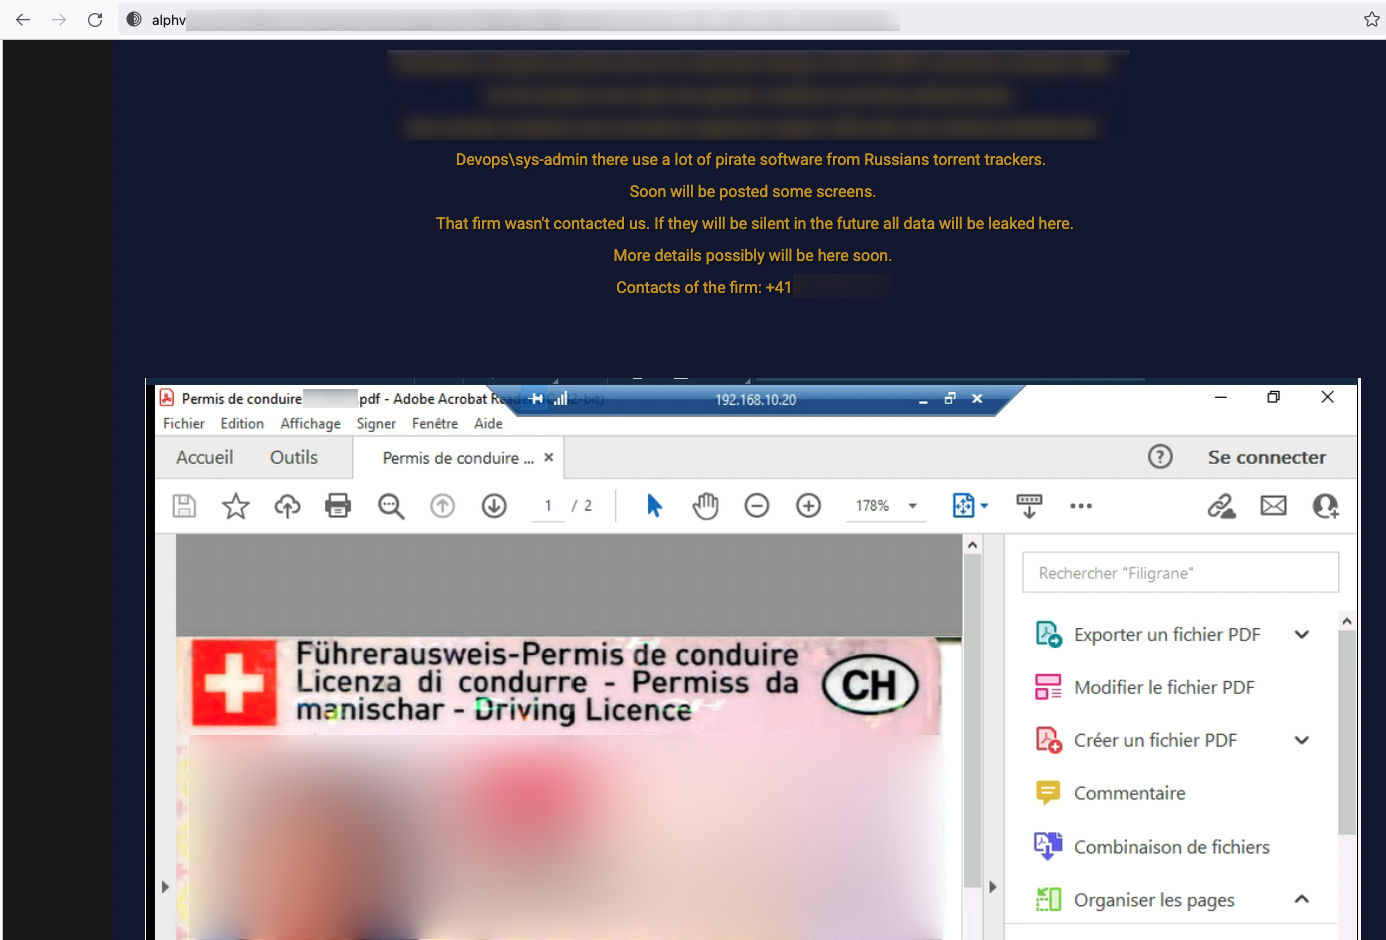
Les opérateurs de ransomware sont également présents sur le darknet. Sur ce que l’on appelle des «Leak Sites», ils revendiquent leurs attaques réussies et mettent souvent à disposition des données d’entreprise volées en téléchargement libre ou à la vente. D’autres cybercriminels peuvent alors les exploiter à leur tour, par exemple pour des campagnes de phishing personnalisées, des cyberattaques ou des tentatives de fraude. La photo d’un permis de conduire suisse peut par exemple être utilisée à des fins d’usurpation d’identité ou dans d’autres tentatives de fraude.
Après une attaque par ransomware, les cybercriminels proposent souvent à leurs victimes de prendre contact avec eux via un site du darknet. La victime y trouve généralement un accès personnalisé à une page sur laquelle l’attaquant propose, par exemple, une assistance pour le paiement de la rançon sous forme de cryptomonnaies comme le bitcoin.
Pourquoi les PME intéressent les cybercriminels
De nombreuses PME pensent que leurs données n’ont pas suffisamment de valeur pour attirer l’attention des criminels. Dans la pratique, c’est souvent l’inverse. Les attaquants ne s’intéressent pas uniquement aux secrets commerciaux. Ils recherchent souvent des informations permettant de mener d’autres attaques.
Il peut s’agir notamment de:
- données clients
- données du personnel
- documents contractuels
- offres commerciales
- informations financières
- correspondance électronique
- identifiants Microsoft 365
- cookies de navigateur et informations de session
Les données qui permettent d’établir un climat de confiance sont particulièrement précieuses. Une personne connaissant le contenu d’e-mails internes ou des informations sur un projet peut rédiger des messages de phishing beaucoup plus crédibles ou tromper des partenaires commerciaux de manière ciblée. Une fuite de données apparemment anodine peut ainsi rapidement devenir un risque majeur pour l’entreprise, car les informations peuvent servir de point de départ à la cyberattaque proprement dite.
Les accès aux comptes de messagerie, aux services cloud et aux systèmes de l’entreprise sont particulièrement recherchés pour mener des cyberattaques. Ils peuvent servir à lancer des campagnes de phishing ou constituer le point d’entrée initial dans le réseau de l’entreprise. La cybercriminalité étant aujourd’hui fortement organisée, les attaquants se simplifient souvent la tâche en achetant directement des identifiants sur le darknet, puis en s’en servant comme base pour leurs attaques.
Pour les PME, cela signifie que les identités numériques, c’est-à-dire les identifiants d’accès, doivent être protégées avec autant de soin que les données elles-mêmes.
Comment reconnaître une éventuelle fuite de données?
Toute fuite de données n’est pas immédiatement visible. Certains signaux d’alerte doivent toutefois être pris au sérieux par les PME:
- Le personnel reçoit des notifications de connexion inattendues.
- Des demandes MFA inhabituelles se multiplient.
- Des clients signalent des e-mails suspects.
- Des partenaires commerciaux mentionnent des messages frauduleux.
- Des connexions provenant de régions inconnues apparaissent dans les comptes.
- Des informations confidentielles apparaissent en dehors de l’entreprise.
Plus un incident est détecté tôt, plus il est facile d’en limiter les conséquences. Nous avons présenté dans un article séparé les principales mesures de protection contre les ransomwares et les vols de données.
Liste de contrôle: votre entreprise est-elle prête à faire face à un vol de données?
Répondez aux questions suivantes par oui ou non:
- Savez-vous quelles personnes disposent de droits administratifs?
- Pouvez-vous mettre fin de manière centralisée aux sessions actives de comptes compromis?
- Les connexions inhabituelles et les transferts automatiques d’e-mails sont-ils détectés?
- Les données particulièrement sensibles sont-elles identifiées et classifiées?
- Savez-vous qui est responsable de l’analyse d’une éventuelle fuite de données?
- Savez-vous quand les responsables de la protection des données ou les autorités doivent être impliqués?
- Pouvez-vous déterminer quelles données ont quitté l’entreprise?
- Les accès des prestataires informatiques externes sont-ils suffisamment protégés?
Plus vous répondez «oui» à ces questions, meilleures sont les conditions pour détecter rapidement une fuite de données et en limiter les conséquences.
Que faire si des données de votre entreprise ont été volées?
Si vous découvrez des indices laissant penser qu’une fuite de données s’est produite, évitez de faire vous-même des recherches sur le darknet ou de prendre contact avec les attaquants. Faites immédiatement appel à votre partenaire informatique ou à un prestataire spécialisé. Celui-ci pourra évaluer l’ampleur de l’incident, sécuriser les comptes concernés et préserver les preuves numériques.
Vérifiez également si des données personnelles sont concernées. Une violation de la sécurité des données doit être annoncée au Préposé fédéral à la protection des données et à la transparence (PFPDT) lorsqu’elle est susceptible d’engendrer un risque élevé pour la personnalité ou les droits fondamentaux des personnes concernées. Selon la situation, il peut également être nécessaire d’informer les personnes touchées. Si votre entreprise apparaît sur le site de fuite d’un groupe de ransomware, le mal est déjà fait. La question n’est alors plus de savoir si un dommage existe, mais quelle en est l’ampleur. Il est donc préférable de protéger les systèmes informatiques et de sensibiliser le personnel afin qu’une attaque par ransomware échoue autant que possible.
Protection complète de votre entreprise
Simplement sûr pour tous et en tout cas, partout et en tout temps avec beem: navigation sécurisée sur beemNet, accès sûr aux données de l’entreprise, protection contre les cyberattaques complexes et protection complète contre les fuites de données.