
«Dati dell’azienda XY pubblicati nel darknet»: notizie di questo tipo non riguardano più soltanto i grandi gruppi internazionali. Anche le PMI svizzere vengono ricattate dopo un cyberattacco con la minaccia di pubblicare dati rubati o vedono le proprie credenziali di accesso commercializzate nel darknet. Ma cosa succede realmente a queste informazioni e quali rischi ne derivano per la sua azienda?
In breve: gli aspetti principali
- I dati aziendali rubati vengono spesso venduti o pubblicati nel darknet.
- Le credenziali di accesso a e-mail, servizi cloud e applicazioni aziendali sono particolarmente preziose.
- Le fughe di dati favoriscono attacchi successivi come phishing o frodi.
- Qualsiasi indizio di compromissione di un account dovrebbe essere analizzato immediatamente.
- In caso di fuga di dati è importante adottare tempestivamente misure tecniche e verificare eventuali obblighi di notifica.
Protezione completa con beem
Semplicemente tutti e tutto, ovunque e sempre al sicuro con beem: navigazione sicura e accesso sicuro ai dati aziendali.
È lunedì mattina e squilla il telefono. Un cliente La contatta con una certa preoccupazione: ha ricevuto un’e-mail che apparentemente proviene dalla sua azienda. Nel messaggio vengono citate informazioni riservate che, in teoria, nessuno dovrebbe conoscere.
Poche ore dopo, l’analisi del fornitore di servizi IT evidenzia che il problema non è iniziato con un clamoroso cyberattacco. È stato invece compromesso un account utente. Gli aggressori hanno ottenuto accesso a e-mail, documenti e dati dei clienti. Una parte di queste informazioni viene ora offerta in forum specializzati del darknet.
Questi furti di dati non colpiscono più soltanto le grandi imprese. Anche aziende artigianali, fiduciari, studi di architettura, studi medici o aziende manifatturiere finiscono nel mirino dei cybercriminali.
I furti di dati sono un tema attuale
«Dopo un cyberattacco: i dati dell’azienda XY sono stati pubblicati nel darknet.» Titoli di questo tipo compaiono regolarmente anche in riferimento alle PMI svizzere. Nella maggior parte dei casi si tratta di un attacco ransomware, durante il quale i dati presenti sui sistemi aziendali non vengono soltanto cifrati, ma anche sottratti. I cybercriminali minacciano quindi di pubblicare le informazioni nel darknet per aumentare la pressione sulle vittime e indurle a pagare il riscatto. Una simile divulgazione di dati riservati può avere conseguenze giuridiche spiacevoli per una PMI, senza contare il danno reputazionale.
E le PMI svizzere sono effettivamente vittime della criminalità informatica: nei siti di leak gestiti dagli operatori di ransomware compaiono regolarmente aziende svizzere. Secondo il primo rapporto semestrale 2026 dell’Ufficio federale della cibersicurezza (UFCS), il numero di casi di ransomware segnalati è stato pari a 79. Il numero reale potrebbe tuttavia essere più elevato, poiché non tutte le persone colpite notificano l’incidente.
Ma cosa succede esattamente ai dati rubati? E perché il darknet svolge un ruolo così importante in questo contesto?
Che cos’è il darknet?
Il darknet indica aree di Internet non accessibili pubblicamente che possono essere raggiunte solo tramite software specifici. Uno degli strumenti di accesso più diffusi è il browser Tor. La tecnologia Tor nasconde l’origine della connessione e consente quindi una navigazione in gran parte anonima.
Come nel normale Internet, anche nel darknet si trovano siti web, forum e piattaforme di comunicazione. Per i cybercriminali rappresenta un vero e proprio mercato. Vi vengono offerti, tra l’altro:
- credenziali di accesso rubate
- dati dei clienti
- documenti riservati
- informazioni di carte di credito
- identità digitali
- servizi per effettuare i cyberattacchi
Il darknet è la piattaforma nella quale le informazioni rubate vengono diffuse, vendute o utilizzate come strumento di pressione.
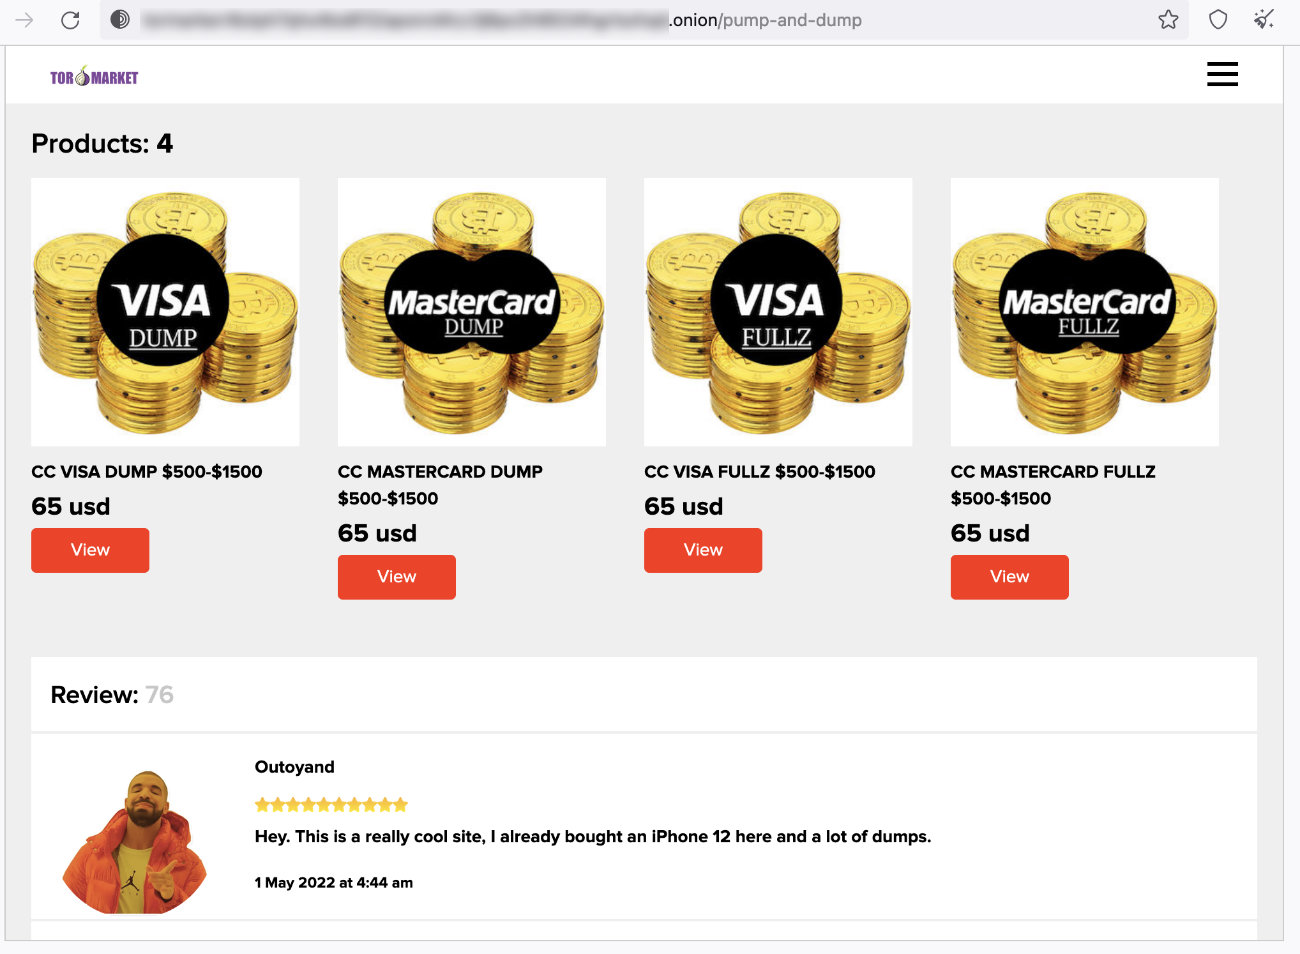
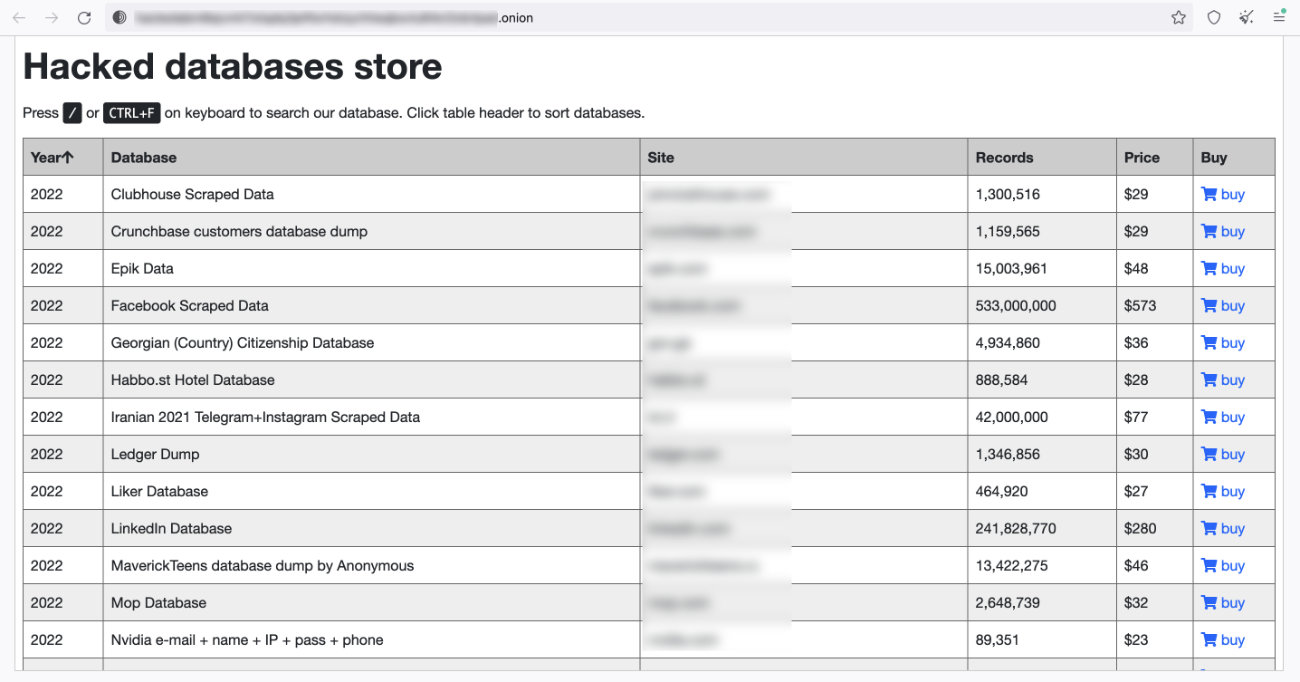
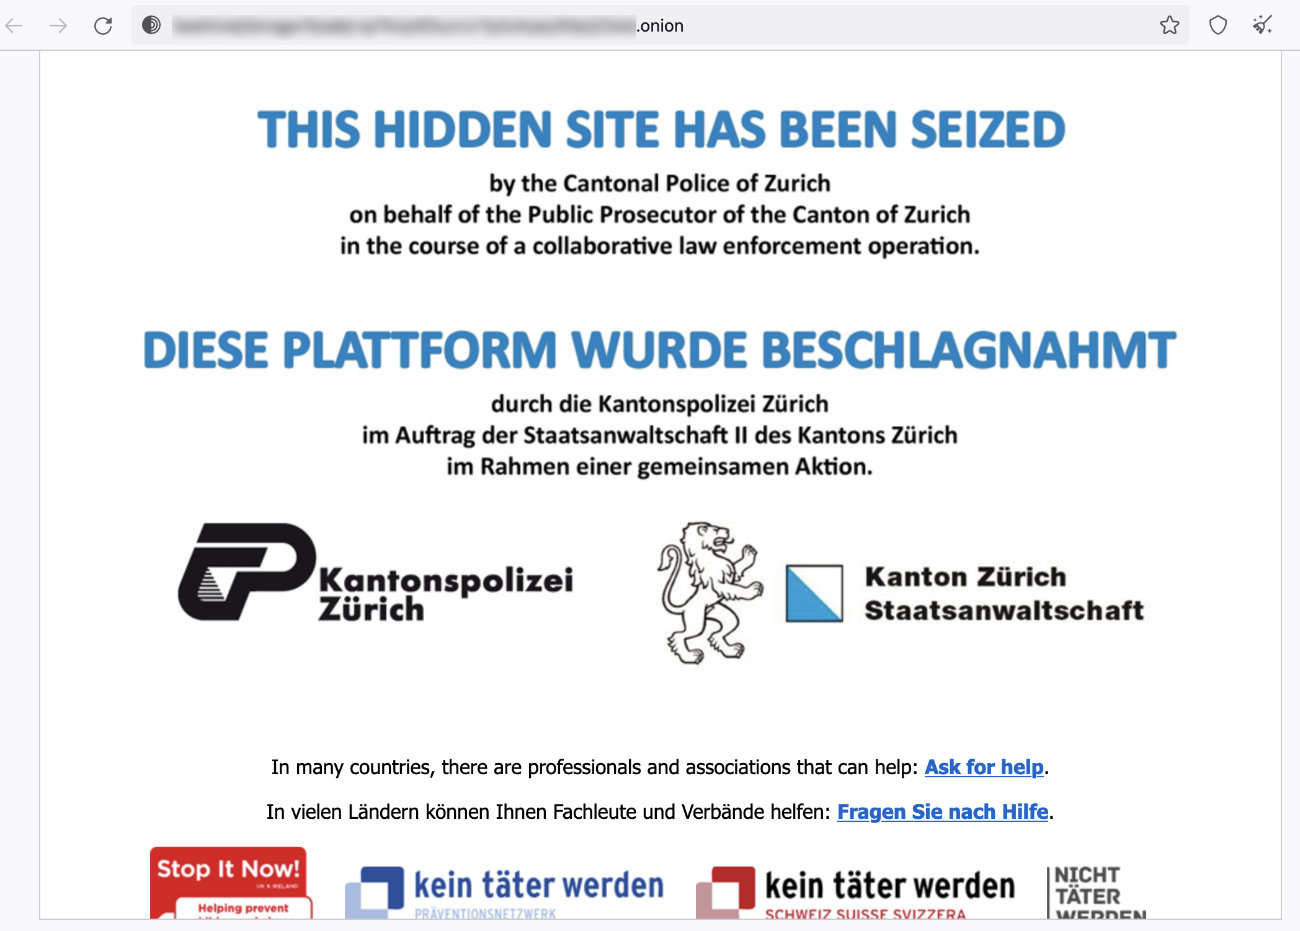
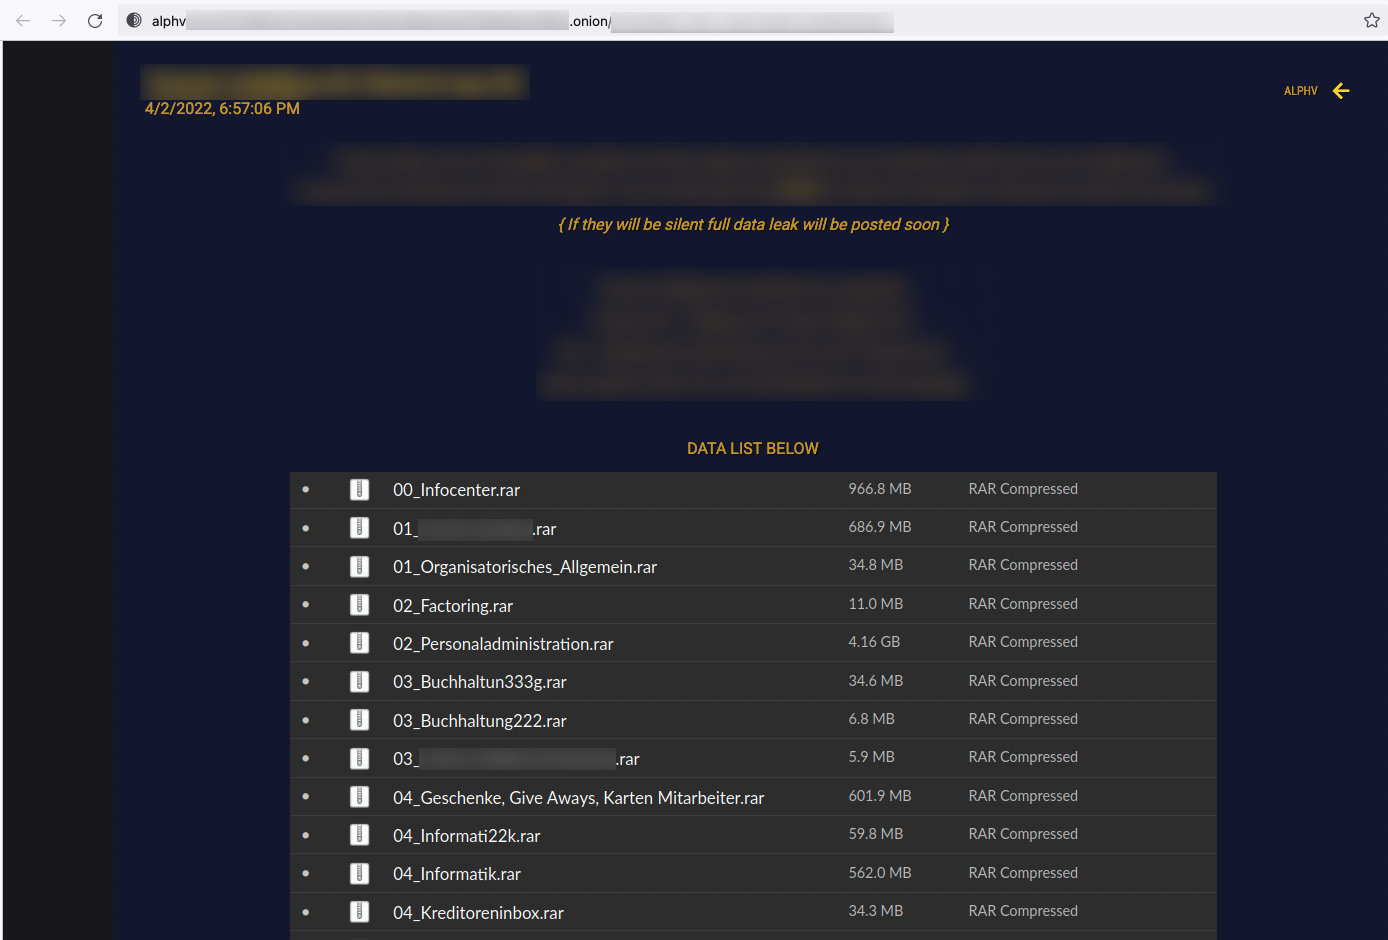
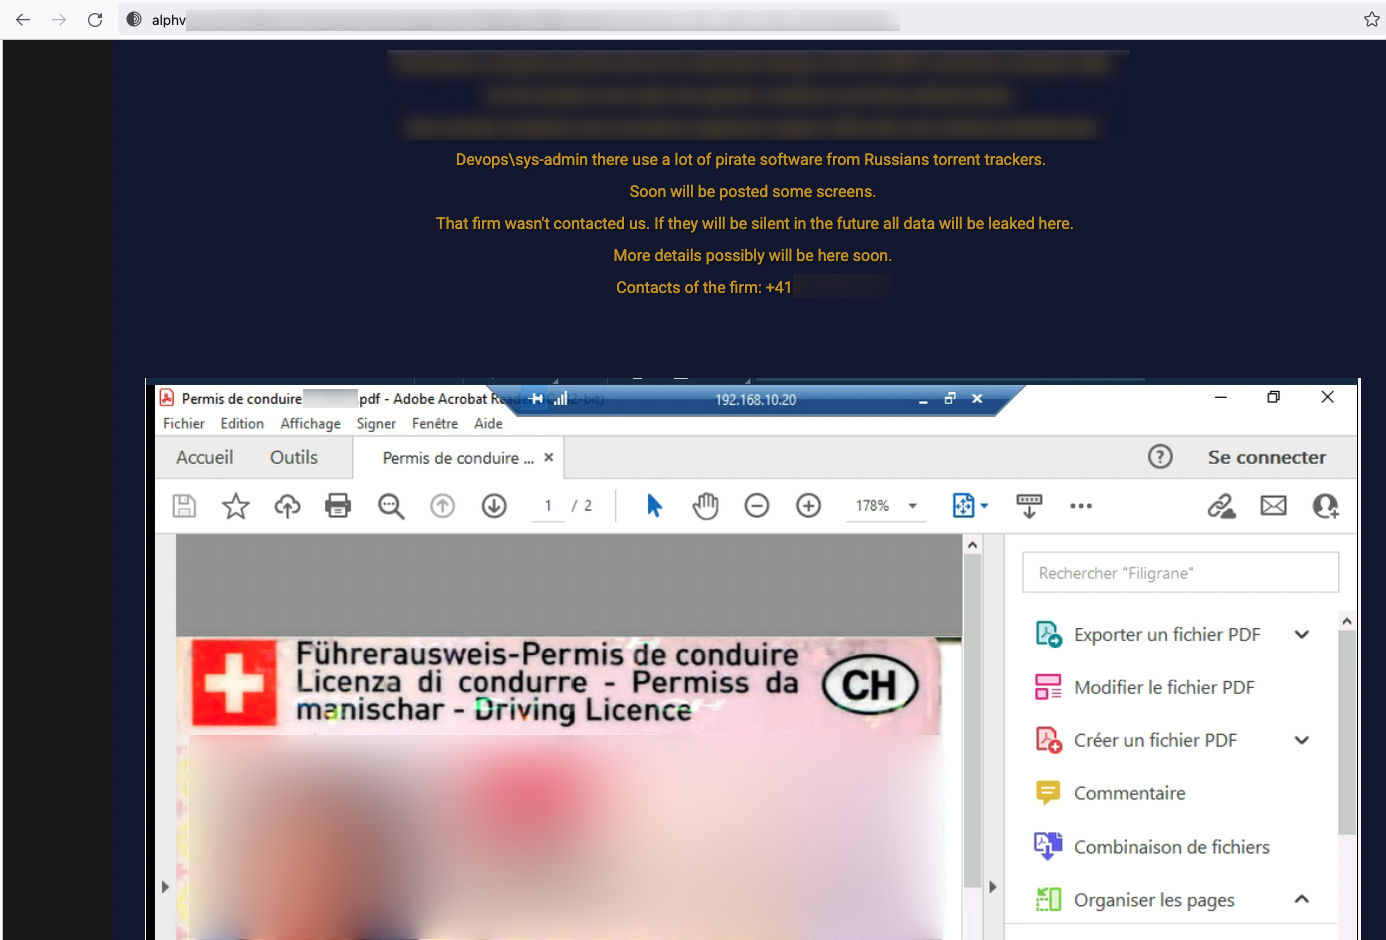
Anche gli operatori di ransomware sono presenti nel darknet. Da un lato informano sui loro attacchi riusciti attraverso i cosiddetti Leak Site e, spesso, mettono a disposizione per il download gratuito o la vendita dati aziendali sottratti. Ciò significa anche che altri cybercriminali possono utilizzare queste informazioni per i propri scopi, ad esempio per campagne di phishing personalizzate, cyberattacchi o tentativi di frode. La foto di una licenza di condurre svizzera può, ad esempio, essere utilizzata per furti d’identità o ulteriori attività fraudolente.
Dopo un attacco ransomware, i cybercriminali offrono spesso alle proprie vittime la possibilità di mettersi in contatto tramite un sito del darknet. In questi casi la vittima trova di frequente un accesso personalizzato a una pagina nella quale gli aggressori forniscono supporto, ad esempio per il pagamento del riscatto tramite criptovalute come il Bitcoin.
Perché le PMI interessano ai cybercriminali
Molte PMI ritengono che i propri dati abbiano un valore troppo limitato per attirare l’interesse dei criminali. Nella pratica accade spesso il contrario. Gli aggressori non sono interessati soltanto ai segreti aziendali. Molto spesso cercano informazioni che consentano di preparare e realizzare ulteriori attacchi.
Tra queste figurano, ad esempio:
- dati dei clienti
- dati del personale
- documentazione contrattuale
- offerte commerciali
- informazioni finanziarie
- corrispondenza e-mail
- credenziali di accesso Microsoft 365
- cookie del browser e informazioni di sessione
Sono particolarmente preziosi i dati che consentono di creare fiducia. Chi dispone di e-mail interne o di informazioni sui progetti può creare messaggi di phishing molto più credibili oppure ingannare in modo mirato partner commerciali. Per questo motivo una fuga di dati apparentemente innocua può trasformarsi rapidamente in un rischio aziendale significativo, poiché le informazioni vengono utilizzate come punto di partenza per il vero e proprio cyberattacco.
Per portare a termine cyberattacchi con successo sono particolarmente interessanti gli accessi alle caselle di posta elettronica, ai servizi cloud e ai sistemi aziendali. Possono essere utilizzati per campagne di phishing oppure come primo punto di ingresso nella rete aziendale. Poiché la criminalità informatica è oggi altamente organizzata, gli aggressori tendono a semplificarsi il lavoro: acquistano nel darknet credenziali di accesso già compromesse e costruiscono i propri attacchi a partire da esse.
Per le PMI ciò significa che le identità digitali, ossia le credenziali di accesso, devono essere protette con la stessa attenzione riservata ai dati stessi.
Come riconoscere una possibile fuga di dati?
Non tutte le fughe di dati sono immediatamente visibili. Esistono tuttavia segnali d’allarme che le PMI dovrebbero prendere sul serio. Tra gli indizi più comuni figurano:
- Il personale riceve notifiche di accesso inattese.
- Si verificano richieste MFA insolitamente frequenti.
- I clienti segnalano e-mail sospette.
- I partner commerciali riferiscono di messaggi falsificati.
- Negli account compaiono accessi da regioni sconosciute.
- Informazioni riservate emergono al di fuori dell’azienda.
Quanto più rapidamente viene individuato un incidente, tanto più facilmente è possibile limitarne le conseguenze. In un articolo separato abbiamo illustrato le più importanti misure di protezione contro ransomware e furti di dati.
Checklist: quanto è preparata la sua azienda a un furto di dati?
Risponda alle seguenti domande con Sì oppure No:
- Sa quali persone dispongono di diritti amministrativi?
- Può terminare centralmente le sessioni attive di account compromessi?
- Vengono rilevati accessi insoliti e inoltri automatici delle e-mail?
- I dati particolarmente sensibili sono identificati e classificati?
- È chiaramente definito chi deve analizzare una possibile fuga di dati?
- Sa quando coinvolgere i responsabili della protezione dei dati o le autorità competenti?
- Può determinare quali dati hanno lasciato l’azienda?
- Anche gli accessi dei partner IT esterni sono adeguatamente protetti?
Più risposte affermative riesce a dare, migliori saranno le condizioni per individuare tempestivamente una fuga di dati e limitarne le conseguenze.
Cosa fare se sono stati rubati dati aziendali?
Se scopre indizi che fanno pensare a una fuga di dati, eviti di effettuare ricerche autonome nel darknet o di entrare in contatto con gli aggressori. Coinvolga immediatamente il suo partner IT o un fornitore di servizi specializzato. Quest’ultimo può valutare la portata dell’incidente, proteggere gli account coinvolti e mettere al sicuro le prove digitali.
Verifichi inoltre se sono interessati dati personali. Una violazione della sicurezza dei dati deve essere notificata all’Incaricato federale della protezione dei dati e della trasparenza (IFPDT) se comporta presumibilmente un rischio elevato per la personalità o i diritti fondamentali delle persone interessate. A seconda del caso, può essere necessario informare anche le persone coinvolte. Se la sua azienda compare su un Leak Site di un gruppo ransomware, il danno è già stato causato. A quel punto resta solo da capire quanto sia esteso. È quindi preferibile proteggere l’infrastruttura IT e sensibilizzare il personale in modo tale da ridurre al minimo le probabilità di successo di un attacco ransomware.
Protezione completa per la vostra impresa
Semplicemente tutti e tutto, ovunque e sempre al sicuro con beem: navigazione sicura su beemNet, accesso sicuro ai dati aziendali, difesa da cyberattacchi complessi e protezione completa dalle fuoriuscite di dati.