
«Daten von Firma XY im Darknet veröffentlicht»: solche Meldungen betreffen längst nicht mehr nur internationale Konzerne. Auch Schweizer KMU werden nach Cyberangriffen mit der Veröffentlichung gestohlener Daten erpresst oder sehen ihre Zugangsdaten im Darknet gehandelt. Doch was geschieht dort eigentlich mit den Informationen, und welche Risiken entstehen daraus für Ihr Unternehmen?
Das Wichtigste in Kürze
- Gestohlene Firmendaten werden häufig im Darknet verkauft oder veröffentlicht.
- Besonders wertvoll sind Zugangsdaten zu E-Mail-, Cloud- und Geschäftsanwendungen.
- Datenabflüsse ermöglichen Folgeangriffe wie Phishing oder Betrug.
- Hinweise auf kompromittierte Konten sollten sofort untersucht werden.
- Bei einem Datenabfluss sind technische Sofortmassnahmen und die Prüfung möglicher Meldepflichten wichtig.
Umfassender Schutz mit beem
Einfach alle und alles, überall und immer sicher mit beem: Sicher surfen und auf Unternehmensdaten zugreifen mit Smartphone und Computer.
Am Montagmorgen klingelt das Telefon. Ein Kunde meldet sich irritiert: Er habe eine E-Mail erhalten, die angeblich von Ihrem Unternehmen stammt. Darin werden vertrauliche Informationen erwähnt, die eigentlich niemand kennen dürfte.
Wenige Stunden später zeigt die Analyse des IT-Dienstleisters: Das Problem begann nicht mit einem spektakulären Hackerangriff. Vielmehr wurde ein Benutzerkonto kompromittiert. Die Angreifer hatten Zugriff auf E-Mails, Dokumente und Kundendaten. Ein Teil davon wird nun in einschlägigen Foren im Darknet angeboten.
Solche Datendiebstähle treffen längst nicht mehr nur Grossunternehmen. Auch Handwerksbetriebe, Treuhänder, Architekturbüros, Arztpraxen oder Produktionsunternehmen geraten ins Visier von Cyberkriminellen.
Datendiebstähle sind ein aktuelles Thema
«Nach Cyberangriff: Daten von Firma XY im Darknet veröffentlicht.» Solche Schlagzeilen sind immer wieder zu lesen – auch über Schweizer KMU. Meistens geht es dabei um einen Ransomware-Angriff, bei dem die Daten auf den Geschäftsrechnern nicht nur verschlüsselt werden, sondern zusätzlich gestohlen. Dies ist verbunden mit der Drohung, die Informationen im Darknet zu veröffentlichen. Damit erhöhen die Cyberkriminellen den Druck auf ihre Opfer, das Lösegeld zu bezahlen. Denn eine solche Veröffentlichung vertraulicher Daten kann für ein KMU unangenehme juristische Folgen haben, ganz zu schweigen von der Rufschädigung.
Und Schweizer KMU werden Opfer von Cyberkriminellen: Auf den Leak-Seiten von Ransomware-Betreibern sind immer wieder Schweizer Unternehmen zu finden. Gemäss dem ersten Halbjahresbericht 2026 des Bundesamtes für Cybersicherheit (BACS) lag die Zahl der gemeldeten Ransomware-Fälle bei 79. Die tatsächliche Zahl dürfte jedoch höher liegen, da nicht alle Betroffenen die Vorfälle melden.
Doch was passiert eigentlich mit gestohlenen Daten? Und warum spielt dabei das Darknet eine so wichtige Rolle?
Was ist das Darknet?
Das Darknet bezeichnet nicht öffentlich zugängliche Bereiche des Internets, die sich nur mit spezieller Software aufrufen lassen. Ein häufig verwendeter Zugang ist der Tor-Browser. Die Tor-Technologie verschleiert die Herkunft einer Verbindung und ermöglicht dadurch eine weitgehend anonyme Nutzung.
Wie im gewöhnlichen Internet finden sich im Darknet Websites, Foren und Kommunikationsplattformen. Cyberkriminellen dient es als Handelsplatz. Dort werden unter anderem angeboten:
- gestohlene Zugangsdaten
- Kundendaten
- vertrauliche Dokumente
- Kreditkarteninformationen
- digitale Identitäten
- Dienstleistungen für Cyberangriffe
Das Darknet ist die Plattform, auf der gestohlene Informationen verbreitet, verkauft oder als Druckmittel eingesetzt werden.
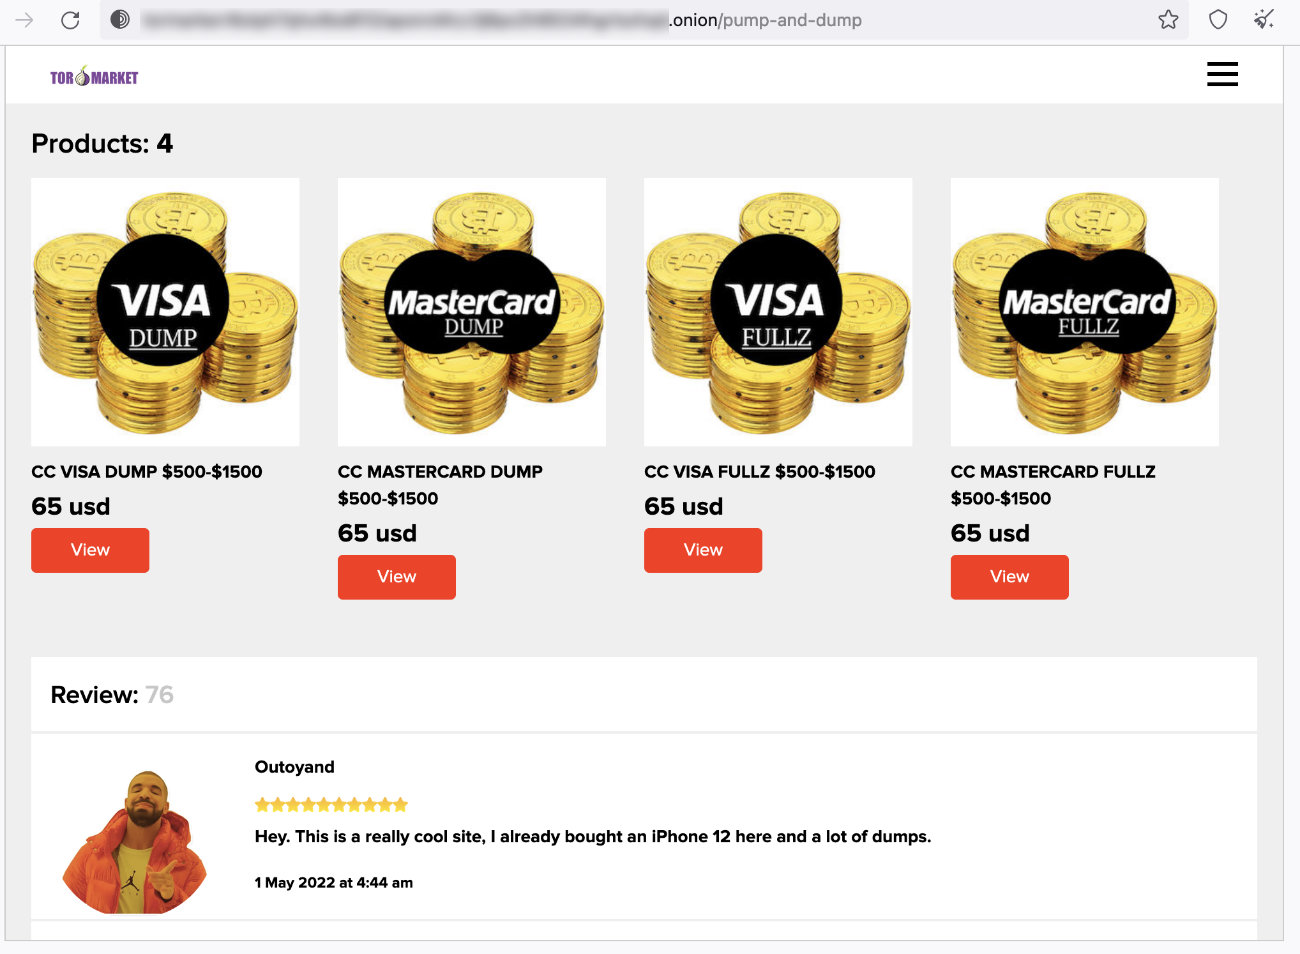
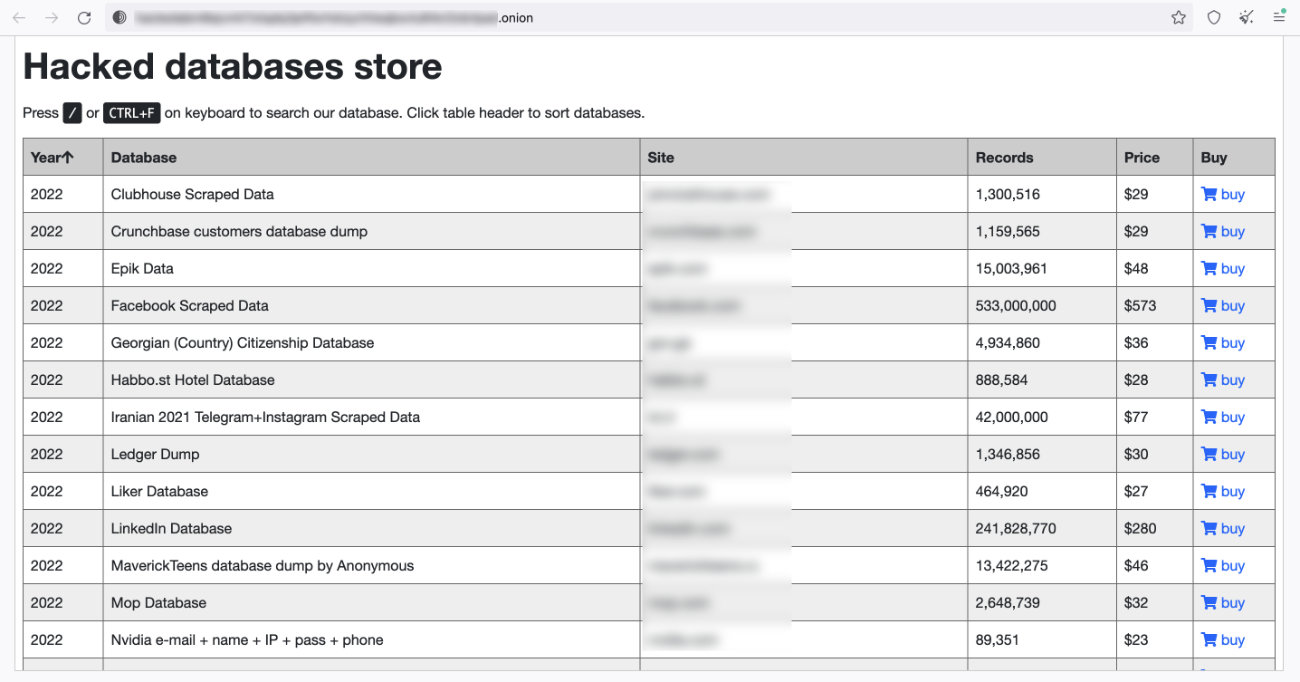
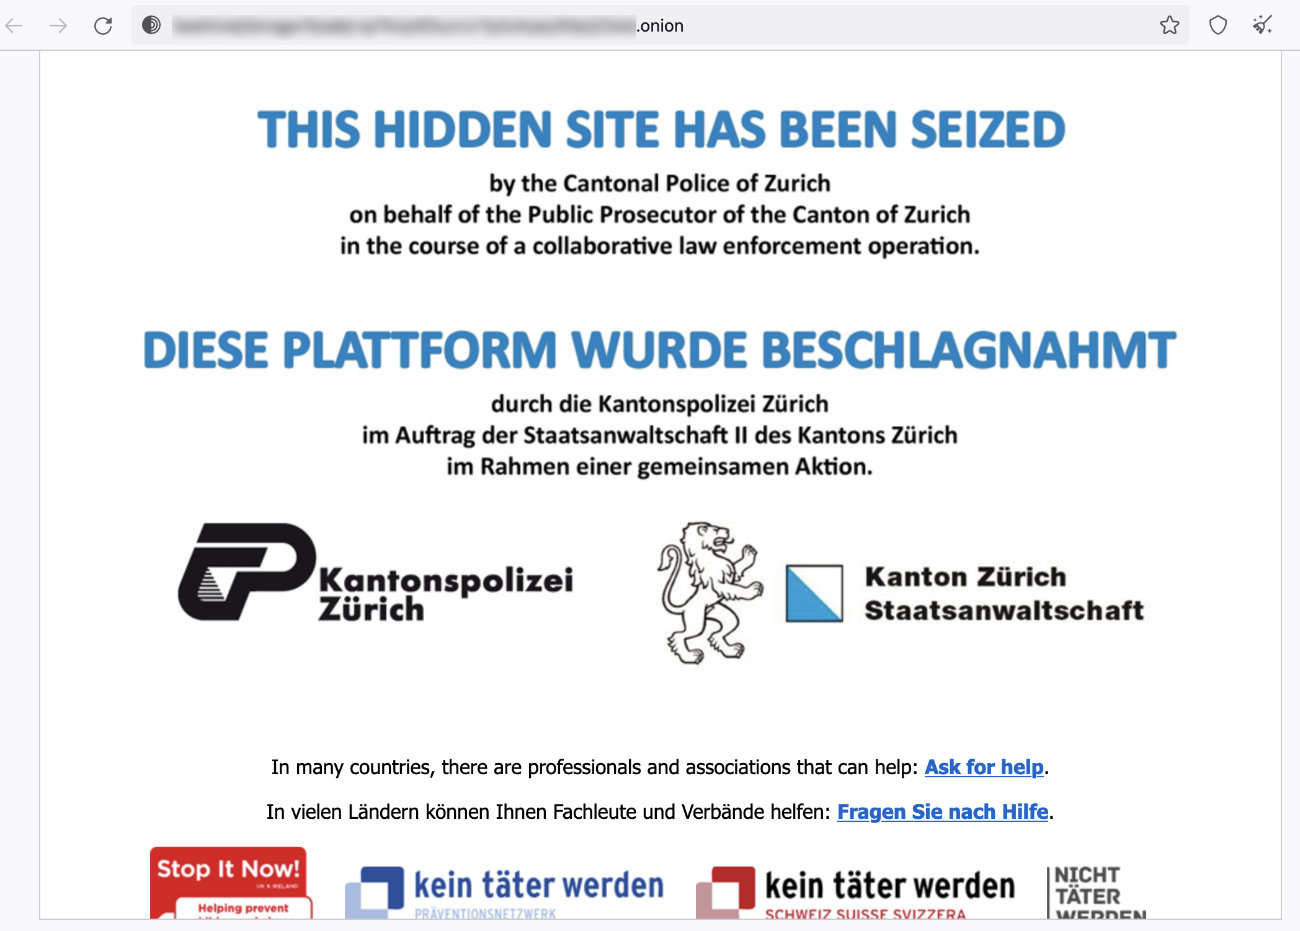
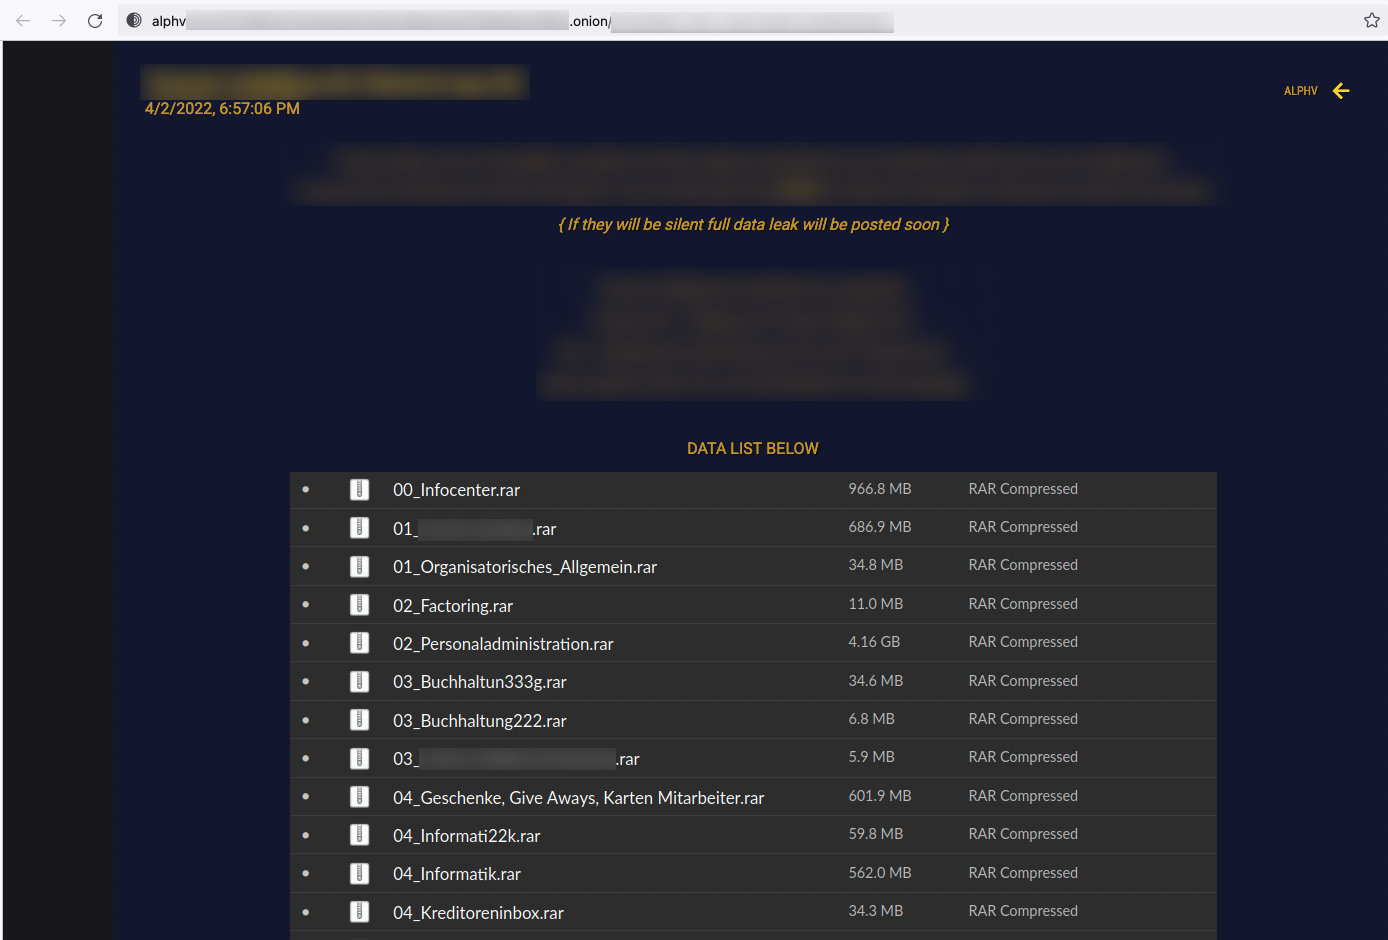
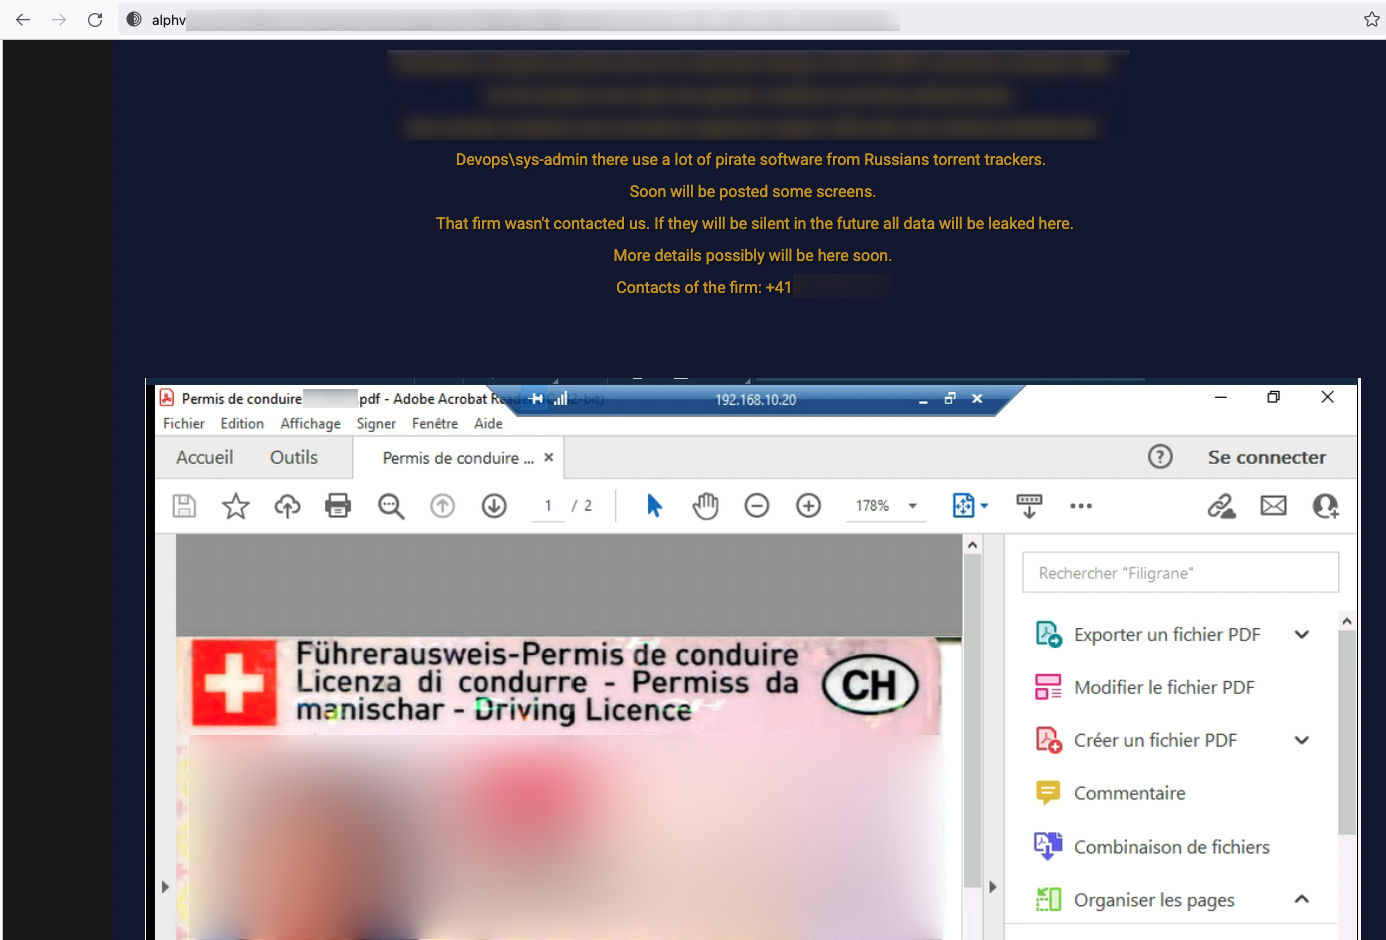
Auch die Betreiber von Ransomware haben im Darknet ihre Auftritte. Einerseits informieren sie auf sogenannten Leak Sites über ihre erfolgreichen Angriffe und bieten oftmals erbeutete Unternehmensdaten zum freien Download oder Kauf an. Das heisst auch, dass andere Cyberkriminelle diese Daten für ihre Zwecke nutzen können, beispielsweise für personalisierte Phishing-Mails, Cyberangriffe und Betrugsversuche. Das Foto eines Schweizer Fahrausweises kann beispielsweise für Identitätsmissbrauch oder weitere Betrugsversuche verwendet werden.
Nach einem Ransomware-Angriff bieten die Cyberkriminellen ihren Opfern oft an, via Darknet-Website Kontakt aufzunehmen. Dort erwartet das Opfer häufig ein personalisiertes Login auf eine Seite, auf der der Angreifer beispielsweise Support für die Überweisung des Lösegeldes in Form von Kryptowährungen wie Bitcoin bietet.
Weshalb KMU für Cyberkriminelle interessant sind
Viele KMU gehen davon aus, dass ihre Daten für Kriminelle zu wenig wertvoll seien. In der Praxis ist oft das Gegenteil der Fall. Angreifer suchen nicht nur nach Geschäftsgeheimnissen. Häufig interessieren sie sich für Informationen, mit denen sich weitere Angriffe durchführen lassen.
Dazu gehören beispielsweise:
- Kundendaten
- Daten von Mitarbeitenden
- Vertragsunterlagen
- Offerten
- Finanzinformationen
- E-Mail-Korrespondenz
- Microsoft-365-Zugangsdaten
- Browser-Cookies und Sitzungsinformationen
Besonders wertvoll sind Daten, die Vertrauen schaffen. Wer interne E-Mails oder Projektinformationen kennt, kann deutlich glaubwürdigere Phishing-Mails verfassen oder Geschäftspartner gezielt täuschen. Aus einem vermeintlich harmlosen Datenleck kann deshalb rasch ein grösseres Geschäftsrisiko entstehen, weil die Informationen als Ausgangspunkt für den eigentlichen Cyberangriff missbraucht werden.
Für erfolgreiche Cyberangriffe sind Zugänge auf Mail- und Cloud-Konten sowie Firmenzugänge interessant. Sie können für Phishing-Wellen dienen oder als erster Einstieg ins Firmennetz. Da Cyberkriminalität mittlerweile gut organisiert ist, machen sich die eigentlichen Angreifer die Arbeit oft einfach: Sie kaufen im Darknet Zugangsdaten und bauen ihre Angriffe darauf auf.
Für KMU bedeutet dies umgekehrt, dass sie die digitalen Identitäten – also Zugangsdaten – genauso schützen müssen wie die Daten selbst.
Woran erkennen Sie einen möglichen Datenabfluss?
Nicht jeder Datenabfluss ist sofort sichtbar. Trotzdem gibt es Warnsignale, die KMU ernst nehmen sollten. Typische Hinweise sind:
- Mitarbeitende erhalten unerwartete Anmelde-Hinweise.
- Es gehen ungewöhnlich viele MFA-Anfragen ein.
- Kunden melden verdächtige E-Mails.
- Geschäftspartner berichten von gefälschten Nachrichten.
- Konten zeigen Anmeldungen aus unbekannten Regionen.
- Vertrauliche Informationen tauchen ausserhalb des Unternehmens auf.
Je früher ein Vorfall erkannt wird, desto besser lassen sich Folgeschäden begrenzen. Die wichtigsten Massnahmen zum Schutz vor Ransomware und Datendiebstahl haben wir in einem separaten Artikel beschrieben.
Checkliste: Wie gut ist Ihr Unternehmen auf einen Datendiebstahl vorbereitet?
Beantworten Sie die folgenden Fragen mit Ja oder Nein:
- Wissen Sie, welche Mitarbeitenden administrative Rechte besitzen?
- Können Sie aktive Sitzungen kompromittierter Konten zentral beenden?
- Werden ungewöhnliche Anmeldungen und Mailweiterleitungen erkannt?
- Sind besonders schützenswerte Daten bekannt und klassifiziert?
- Ist geregelt, wer einen möglichen Datenabfluss untersucht?
- Wissen Sie, wann Datenschutzverantwortliche oder Behörden einzubeziehen sind?
- Können Sie feststellen, welche Daten das Unternehmen verlassen haben?
- Sind auch Zugänge externer IT-Partner ausreichend abgesichert?
Je mehr Fragen Sie mit Ja beantworten können, desto besser sind die Voraussetzungen, um einen Datenabfluss frühzeitig zu erkennen und seine Auswirkungen zu begrenzen.
Was tun, wenn Firmendaten gestohlen wurden?
Entdecken Sie Hinweise auf einen Datenabfluss, sollten Sie nicht selbstständig im Darknet recherchieren oder mit den Angreifern Kontakt aufnehmen. Ziehen Sie umgehend Ihren IT-Partner oder einen spezialisierten Dienstleister bei. Dieser kann das Ausmass des Vorfalls untersuchen, betroffene Konten absichern und digitale Spuren sichern.
Prüfen Sie zudem, ob Personendaten betroffen sind. Eine Verletzung der Datensicherheit muss dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) gemeldet werden, wenn sie voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Personen führt. Abhängig vom Vorfall müssen auch die betroffenen Personen informiert werden. Wenn Ihre Firma erst auf der Leak-Seite eines Ransomware-Betreibers auftaucht, ist der Schaden bereits angerichtet. Es ist dann nur noch eine Frage, wie gross er ist. Besser ist, die IT so zu schützen und die Mitarbeitenden entsprechend zu sensibilisieren, dass ein Ransomware-Angriff möglichst misslingt.
Umfassender Schutz für Ihr Unternehmen
Einfach alle und alles, überall und immer sicher mit beem: Sicheres Surfen im beemNet, sicherer Zugriff auf Unternehmensdaten, Abwehr von komplexen Cyberangriffen, umfassender Schutz vor Datenabfluss und vieles mehr.